Omnillink
Une adresse en entrée, des données prêtes à l'emploi en sortie : une API qui écrit ses limites et joint ses mesures à chaque réponse.
- Année
- 2026
- Stack
- TypeScript · Node.js · Fastify · Playwright · Redis · Tailwind · Vercel
- Conception d'API
- Développement back-end
- Sécurité applicative
- SDK et outils pour développeurs
- Documentation
- Site de présentation

- routes sous /api/v1, décrites dans le document OpenAPI 3.1
- 20
- outils en lecture seule exposés aux agents IA par MCP
- 8
- cookie et outil de mesure d'audience sur le site
- 0
- licence du logiciel, à héberger soi-même
- MIT
Ce qu'il fallait résoudre.
Le contexte
Omnillink est une API éditée par KAYZEN depuis Lyon. On lui envoie l'adresse d'une page web publique ; elle renvoie ses métadonnées, une capture d'écran, un export PDF, des champs extraits sur mesure ou son contenu en Markdown. Le logiciel est distribué sous licence MIT et s'héberge soi-même. Le site omnillink.kayzen-lyon.com en est la démonstration, avec un bac à sable et une documentation en français et en anglais.
La contrainte
Afficher l'aperçu d'un lien, archiver une page en PDF ou donner le texte d'un article à un agent IA demande chaque fois le même travail : lire une page que l'on ne maîtrise pas, parfois construite en JavaScript, parfois protégée, sans exposer son propre réseau. Les API hébergées qui s'en chargent facturent à l'appel et voient passer les adresses lues. Il fallait un outil que l'on installe chez soi, dont les réglages et les limites soient écrits, et qui ne puisse pas être détourné pour atteindre un réseau interne.
La réponse
Une requête par besoin, et un chemin de lecture économe : la page est d'abord lue par une simple requête HTTP, et Chromium n'est lancé que si le résultat est pauvre ou si la page est une coquille d'application vide. Chaque adresse est validée contre les attaques SSRF avant toute connexion. Chaque réponse dit ce qui s'est passé : durée, mode de rendu, état du cache, identifiant de requête et quota restant. Le site suit la même règle : il n'affiche ni volumes ni témoignages, il montre des réponses réelles de l'API.
Chaque parti pris, et sa raison.
La démonstration est sur la page d'accueil
Le visiteur saisit une adresse et lance une vraie requête depuis la page d'accueil, sans clé ni inscription. Un développeur juge une API à sa réponse : la lui montrer tout de suite, avec la durée, le mode de rendu et l'état du cache, lui évite de créer un compte pour se faire une idée.
Chaque capacité est montrée avec sa vraie sortie
Les cartes de fonctionnalités ne portent pas d'illustration : chacune affiche une réponse réelle de l'API, capturée sur une page de test, et mène à sa documentation et au bac à sable déjà réglé. Le lecteur voit le format exact qu'il recevra avant d'écrire une ligne de code.
Des preuves plutôt que des chiffres
Le produit vient d'être publié : un volume de requêtes ou un témoignage n'aurait aucune réalité. Le site n'en affiche donc pas. Une section liste à la place ce que chacun peut contrôler lui-même : le modèle de sécurité publié, les mesures jointes à chaque réponse, la licence et les limites retenues.
Un bac à sable qui écrit le code
Le bac à sable donne accès à tous les paramètres et génère le code de la requête en huit langages : curl, JavaScript, SDK TypeScript, Python, PHP, Go, Ruby et Rust. Le chemin entre l'essai et la première intégration se réduit à un copier-coller, sans passer par la lecture complète de la référence.
La charte de KAYZEN, thème clair et thème sombre
Outfit pour les titres, Plus Jakarta Sans pour le texte, bleu marine et terracotta pour l'action principale : le site reprend la charte de kayzen-lyon.com, pour que l'API soit identifiée comme un produit de l'agence. Le thème clair, le thème sombre ou celui du système se choisit dans les options d'affichage.
Système typographique
Titrage
Outfit
Texte courant
Plus Jakarta Sans
Les deux familles de kayzen-lyon.com, pour que l'API soit reconnue comme un produit de l'agence.
Ce qu'il y a sous le capot.
- TypeScript
- Node.js
- Fastify
- Playwright
- Redis
- Tailwind
- Vercel
HTTP d'abord, navigateur seulement si nécessaire
Lancer Chromium pour chaque page coûte du temps et de la mémoire. La page est donc d'abord lue par une requête HTTP et analysée ; le navigateur ne prend le relais que si le résultat est pauvre, si la page est une coquille d'application vide ou si le site a servi une page de blocage. Le champ meta.source indique le chemin suivi.
Une protection SSRF à chaque connexion
Une API qui visite des adresses fournies par l'appelant peut servir à atteindre un réseau interne. Les adresses privées, de bouclage et de métadonnées cloud sont refusées, et la résolution DNS est épinglée à la connexion. Dans le navigateur, tout le trafic sort par un proxy interne qui revalide chaque connexion, redirections comprises.
Aucun code fourni par l'appelant n'est exécuté
L'API n'exécute aucun script envoyé par le client. Ce qui précède une capture se décrit par des paramètres et des sélecteurs CSS : cliquer, faire défiler, attendre un élément. C'est une fonction en moins, et elle est voulue : du code arbitraire dans le navigateur contredirait l'isolation et la protection SSRF.
Ni cookie ni identifiant transmis à la page lue
L'appelant ne peut fixer que trois en-têtes : Accept-Language, User-Agent et Referer. Cookie et Authorization sont exclus, parce que les réponses sont mises en cache par adresse et servies à tous : une page obtenue avec la session d'un appelant serait servie au suivant.
Cache, déduplication et disjoncteur par hôte
Les résultats sont mis en cache, en mémoire ou dans Redis, et des requêtes identiques reçues en même temps ne déclenchent qu'un seul traitement. Un disjoncteur cesse de contacter un hôte après plusieurs échecs réseau consécutifs. Une page lente ou très demandée ne monopolise donc pas les navigateurs disponibles.
Une référence OpenAPI tirée du code de validation
Les paramètres du document OpenAPI 3.1 sont dérivés des schémas de validation des routes : la référence publiée décrit ce que le serveur accepte réellement. Chaque échec porte un code stable, de EINVALIDURL à ETIMEOUT, avec le statut HTTP correspondant, pour que le code client le traite sans analyser un message.
Un point d'accès MCP pour les agents IA
Huit outils en lecture seule sont exposés sur POST /mcp. Ils passent par les mêmes services que les routes REST, donc par les mêmes contrôles. Tout résultat qui porte du contenu de page commence par un avertissement : ce texte vient du web, c'est une donnée à évaluer et non une instruction à suivre.
Une seule fonction sert l'API et le site
Sur Vercel, le site est compilé puis intégré au bundle de l'API : une seule fonction répond à tout. Le budget de temps d'une requête est de 55 secondes par défaut, juste sous la durée maximale de la fonction (60 secondes), pour que l'API réponde elle-même par une erreur lisible plutôt que d'être interrompue par la plateforme.
Comment le site se rend trouvable.
Seize pages, chacune en français et en anglais
Le plan de site déclare 32 adresses : accueil, bac à sable, référence de l'API, dix guides, état du service, accessibilité et mentions légales, en deux langues reliées par des balises hreflang. Un développeur cherche une réponse précise ; chaque sujet a donc sa propre page plutôt qu'une section d'une page unique.
Des fichiers llms.txt pour les assistants
Le site publie /llms.txt, qui liste la documentation avec une ligne de résumé par page, et /llms-full.txt, qui en donne le texte intégral. Un assistant de code interrogé sur l'API peut ainsi lire la documentation à jour au lieu de deviner des paramètres.
Données structurées, et API tenue hors de l'exploration
La page d'accueil déclare en JSON-LD l'éditeur, l'API (type WebAPI), le logiciel et sa foire aux questions. Le fichier robots.txt écarte /api/ de l'exploration : les réponses de l'API sont des données sur d'autres sites, pas des pages à indexer sous le nom d'Omnillink.
Ni cookie ni mesure d'audience
Le site ne dépose aucun cookie et ne charge aucun outil de mesure d'audience ; les préférences de thème, de langue et d'accessibilité restent dans le navigateur. Il n'y a donc pas de bandeau de consentement à passer avant de lire la documentation.
Utilisable par tout le monde.
Depuis juin 2025, l'European Accessibility Act impose l'accessibilité numérique à une large part des services en ligne. Nous la traitons à la conception, pas en rattrapage.
Un panneau d'options sur chaque page
Un bouton ouvre les réglages d'affichage : taille du texte, contraste renforcé, police Atkinson Hyperlegible, interlignage, liens soulignés, animations réduites. Les choix sont enregistrés dans le navigateur et valent pour toutes les pages, sans dépendre des réglages du système.
Ce qui a été vérifié, et ce qui ne l'a pas été
La page Accessibilité liste les vérifications du 18 novembre 2026 : contrastes calculés pour les deux thèmes, parcours au clavier dans un navigateur piloté, absence de défilement horizontal à 375 pixels. Elle écrit aussi ce qui manque : aucun essai avec un lecteur d'écran, aucun audit WCAG ou RGAA par une personne formée. Le dire évite de laisser croire à une conformité qui n'a pas été établie.
Ce qui a été livré.
- Accueil — démonstration en direct, capacités, fonctionnement, auto-hébergement, questions fréquentes
- Bac à sable — tous les paramètres, code généré en huit langages
- Référence de l'API — routes, paramètres, erreurs, quotas et cache
- Guides — démarrage, auto-hébergement, SDK, agents IA, recettes, sécurité, limites
- État du service
- Accessibilité, mentions légales et confidentialité
Le déroulé du projet.
API de base
Métadonnées, capture d'écran, PDF, extraction et contenu lisible ; validation des adresses, cache et déploiement en une seule fonction sur Vercel.
Durcissement
Proxy interne qui valide chaque connexion du navigateur, redirections comprises ; paramètres inconnus ignorés plutôt que refusés.
Outils pour développeurs
SDK TypeScript, ligne de commande, serveur MCP, composant React, action GitHub et exemples d'intégration.
Site et publication
Bac à sable, guides, recherche, version anglaise, point d'accès MCP hébergé et journal des modifications ; mise en ligne en novembre 2026.
Ce qu'on nous demande souvent.
D'autres réalisations
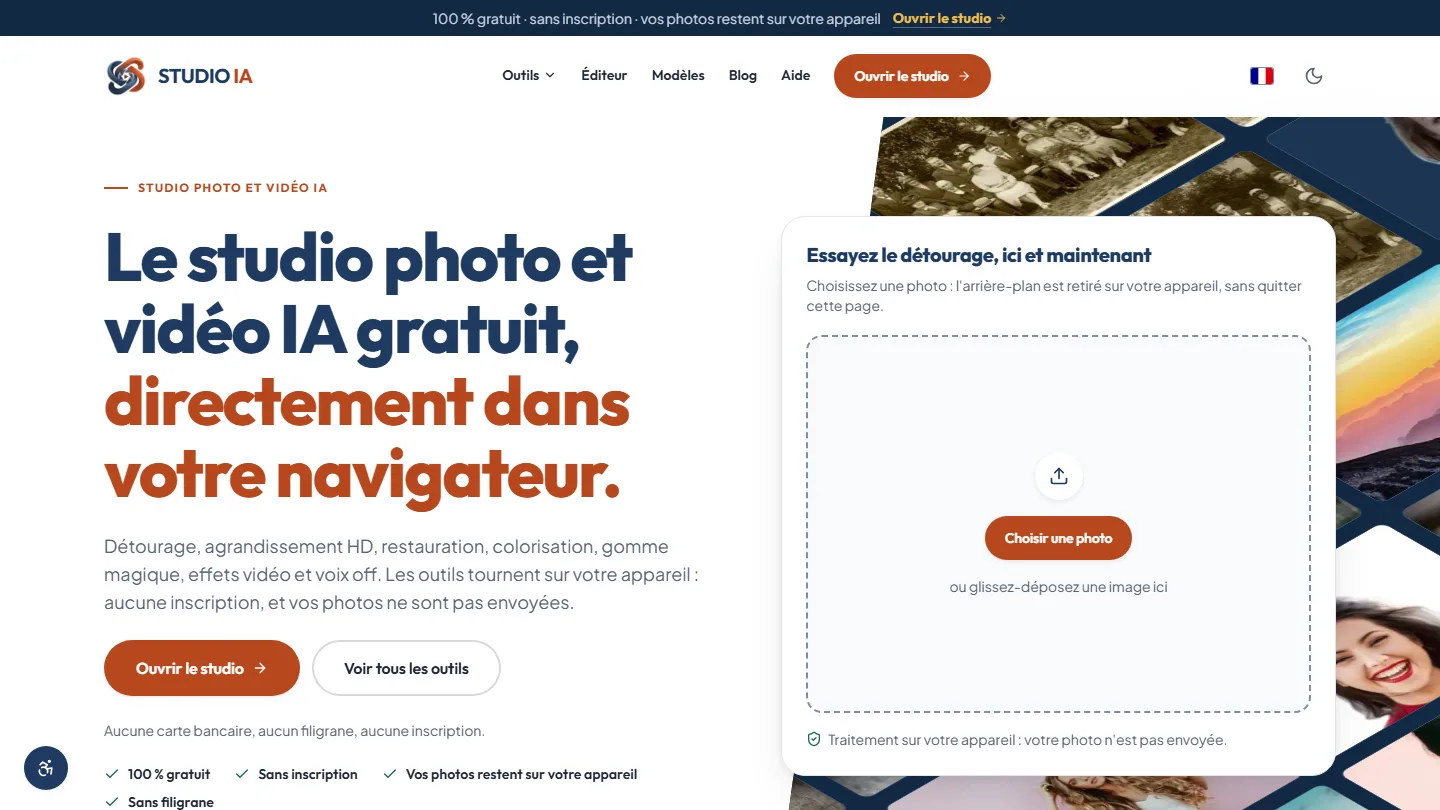 Application Web & Intelligence artificielle
Studio AI
Dix-huit outils photo et vidéo dopés à l'IA, chacun qui dit lui-même s'il tourne dans le navigateur ou en ligne : la confidentialité devient une case à cocher, pas une promesse.
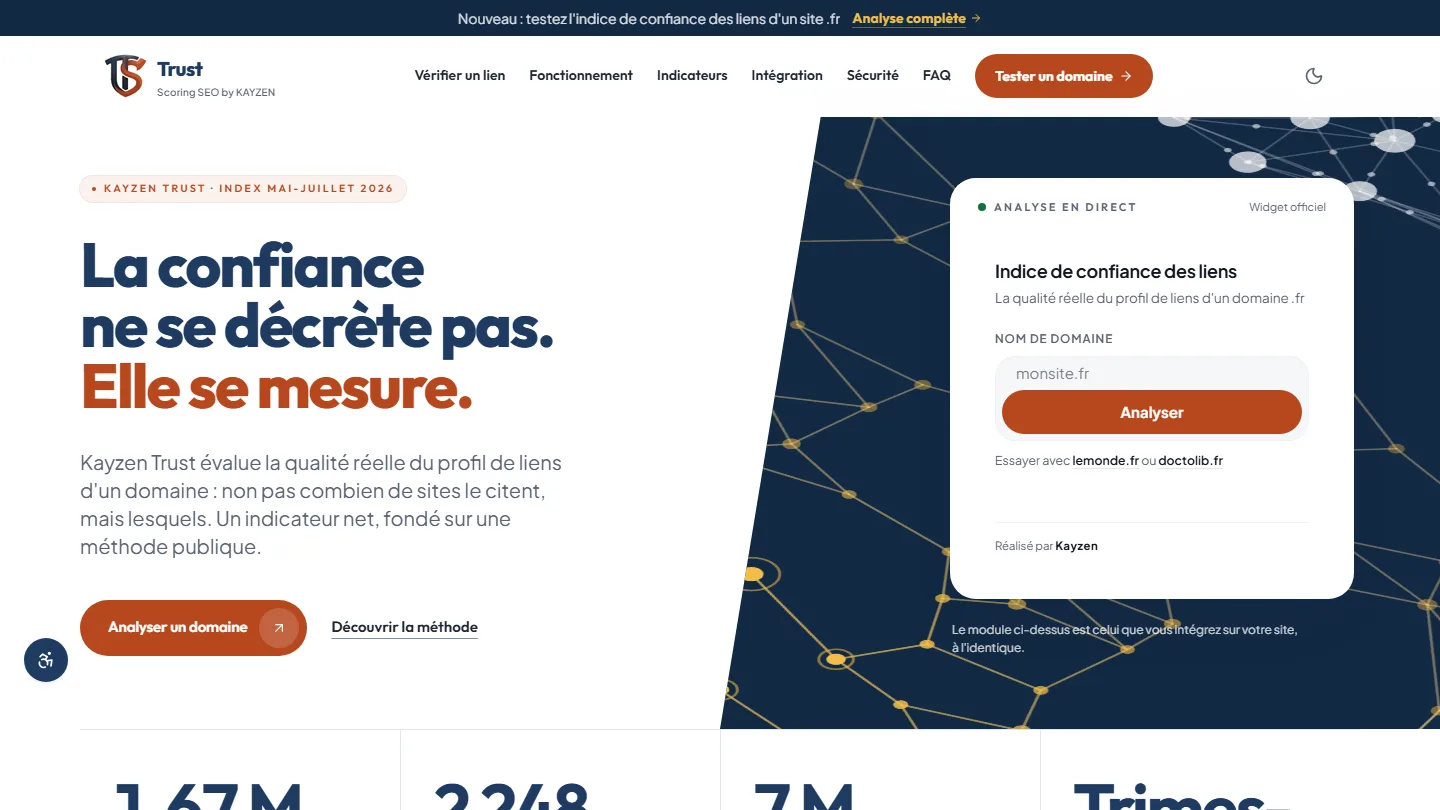 Application Web & SEO
Kayzen Trust
Un indicateur de liens dont la méthode est publiée : la confiance se mesure, et l'écart avec la popularité trahit les liens achetés.
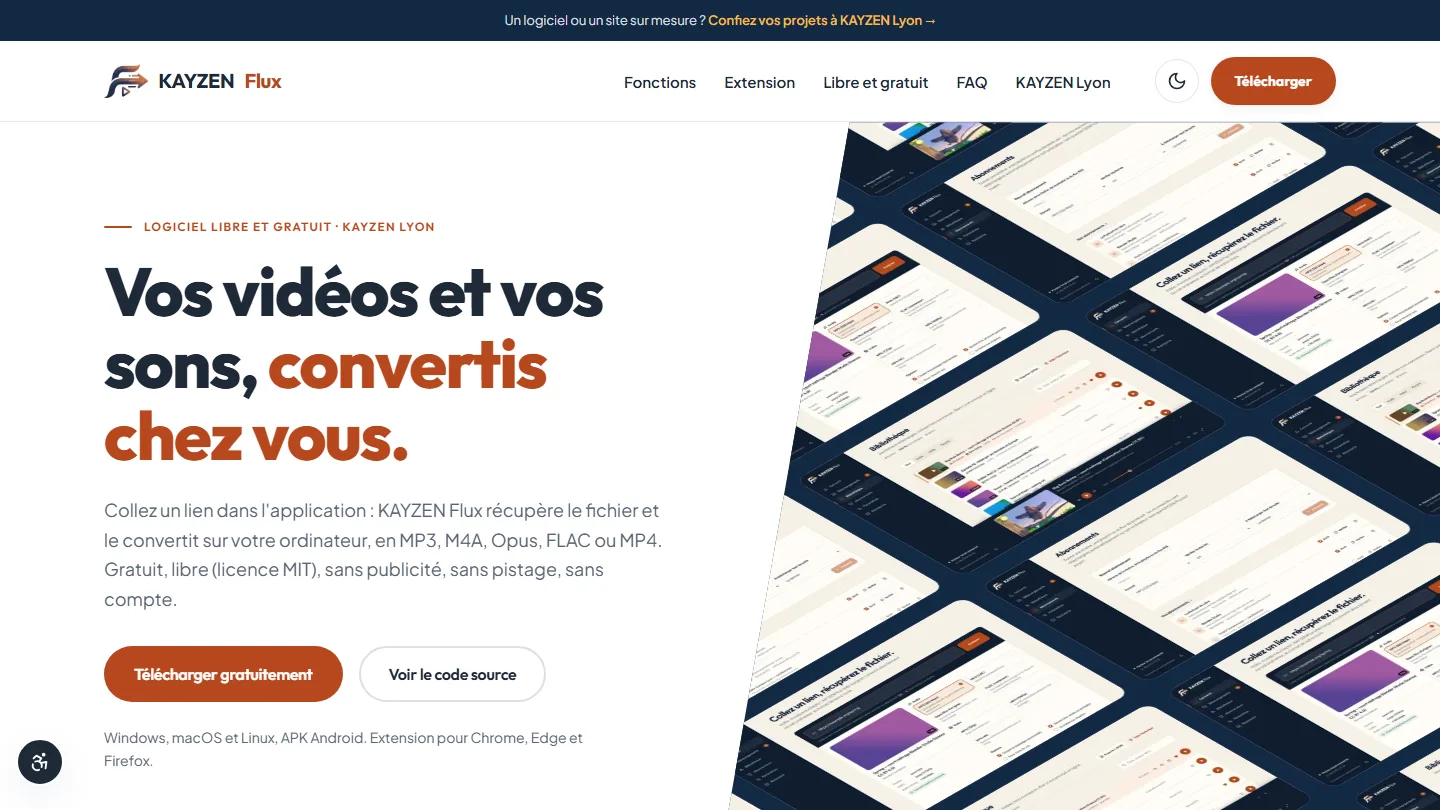 Logiciel libre & Application de bureau
KAYZEN Flux
Un convertisseur sans serveur : le fichier ne quitte jamais l'ordinateur, et le code est public pour le vérifier.


Le même niveau d'exigence, pour votre site.
Audit gratuit de votre site actuel, devis sous 24 h et un raisonnement écrit — comme celui que vous venez de lire. Paiement en trois fois sans frais, aides locales vérifiées avant signature.