Omnillink
Eine Adresse als Eingabe, einsatzbereite Daten als Ausgabe: eine API, die ihre Grenzen aufschreibt und jeder Antwort ihre Messwerte beilegt.
- Jahr
- 2026
- Stack
- TypeScript · Node.js · Fastify · Playwright · Redis · Tailwind · Vercel
- API-Design
- Backend-Entwicklung
- Anwendungssicherheit
- SDK und Entwicklerwerkzeuge
- Dokumentation
- Präsentationswebsite

- Routen unter /api/v1, im OpenAPI-3.1-Dokument beschrieben
- 20
- Werkzeuge mit reinem Lesezugriff, für KI-Agenten per MCP bereitgestellt
- 8
- Cookies und Werkzeuge zur Reichweitenmessung auf der Website
- 0
- Lizenz der Software, zum Selbsthosten
- MIT
Was gelöst werden musste.
Der Kontext
Omnillink ist eine API, die KAYZEN von Lyon aus herausgibt. Man sendet ihr die Adresse einer öffentlichen Webseite; sie liefert deren Metadaten, einen Screenshot, einen PDF-Export, maßgeschneidert extrahierte Felder oder ihren Inhalt in Markdown. Die Software wird unter der MIT-Lizenz veröffentlicht und selbst gehostet. Die Website omnillink.kayzen-lyon.com ist ihre Demonstration, mit einer Sandbox und einer Dokumentation auf Französisch und Englisch.
Die Einschränkung
Die Vorschau eines Links anzeigen, eine Seite als PDF archivieren oder einem KI-Agenten den Text eines Artikels geben – das verlangt jedes Mal dieselbe Arbeit: eine Seite lesen, die man nicht kontrolliert, die mal in JavaScript gebaut, mal geschützt ist, ohne das eigene Netzwerk preiszugeben. Die gehosteten APIs, die das übernehmen, rechnen pro Aufruf ab und sehen die gelesenen Adressen. Es brauchte ein Werkzeug, das man bei sich installiert, dessen Einstellungen und Grenzen aufgeschrieben sind und das sich nicht missbrauchen lässt, um ein internes Netzwerk zu erreichen.
Die Antwort
Eine Anfrage pro Bedarf und ein sparsamer Leseweg: Die Seite wird zunächst mit einer einfachen HTTP-Anfrage gelesen, und Chromium wird nur gestartet, wenn das Ergebnis dürftig ist oder die Seite eine leere Anwendungshülle ist. Jede Adresse wird vor jeder Verbindung gegen SSRF-Angriffe validiert. Jede Antwort sagt, was geschehen ist: Dauer, Rendering-Modus, Cache-Status, Anfragekennung und verbleibendes Kontingent. Die Website folgt derselben Regel: Sie zeigt weder Volumen noch Kundenstimmen, sie zeigt echte Antworten der API.
Jede gestalterische Entscheidung – und ihr Grund.
Die Demonstration steht auf der Startseite
Der Besucher gibt eine Adresse ein und startet von der Startseite aus eine echte Anfrage, ohne Schlüssel und ohne Anmeldung. Ein Entwickler beurteilt eine API nach ihrer Antwort: Sie ihm sofort zu zeigen, mit Dauer, Rendering-Modus und Cache-Status, erspart ihm, ein Konto anzulegen, um sich ein Bild zu machen.
Jede Fähigkeit wird mit ihrer echten Ausgabe gezeigt
Die Funktionskarten tragen keine Illustration: Jede zeigt eine echte Antwort der API, auf einer Testseite erfasst, und führt zu ihrer Dokumentation und zur bereits eingestellten Sandbox. Der Leser sieht das genaue Format, das er erhalten wird, bevor er eine Zeile Code schreibt.
Belege statt Zahlen
Das Produkt ist gerade erst veröffentlicht worden: Ein Anfragevolumen oder eine Kundenstimme hätte keinerlei Wirklichkeit. Die Website zeigt deshalb keine. Stattdessen listet ein Abschnitt auf, was jeder selbst überprüfen kann: das veröffentlichte Sicherheitsmodell, die jeder Antwort beigefügten Messwerte, die Lizenz und die gewählten Grenzen.
Eine Sandbox, die den Code schreibt
Die Sandbox gibt Zugriff auf alle Parameter und erzeugt den Code der Anfrage in acht Sprachen: curl, JavaScript, TypeScript-SDK, Python, PHP, Go, Ruby und Rust. Der Weg vom Ausprobieren zur ersten Integration schrumpft auf Kopieren und Einfügen, ohne die gesamte Referenz lesen zu müssen.
Das Erscheinungsbild von KAYZEN, helles und dunkles Theme
Outfit für die Titel, Plus Jakarta Sans für den Text, Marineblau und Terrakotta für die Hauptaktion: Die Website übernimmt das Erscheinungsbild von kayzen-lyon.com, damit die API als Produkt der Agentur erkannt wird. Das helle Theme, das dunkle Theme oder das des Systems wird in den Anzeigeoptionen gewählt.
Typografisches System
Überschriften
Outfit
Fließtext
Plus Jakarta Sans
Die beiden Familien von kayzen-lyon.com, damit die API als Produkt der Agentur erkannt wird.
Was unter der Haube steckt.
- TypeScript
- Node.js
- Fastify
- Playwright
- Redis
- Tailwind
- Vercel
Zuerst HTTP, Browser nur bei Bedarf
Chromium für jede Seite zu starten kostet Zeit und Speicher. Die Seite wird deshalb zunächst mit einer HTTP-Anfrage gelesen und analysiert; der Browser übernimmt nur, wenn das Ergebnis dürftig ist, wenn die Seite eine leere Anwendungshülle ist oder wenn die Website eine Sperrseite ausgeliefert hat. Das Feld meta.source gibt den eingeschlagenen Weg an.
SSRF-Schutz bei jeder Verbindung
Eine API, die vom Aufrufer gelieferte Adressen besucht, kann dazu dienen, ein internes Netzwerk zu erreichen. Private Adressen, Loopback-Adressen und Adressen von Cloud-Metadaten werden abgelehnt, und die DNS-Auflösung wird an die Verbindung gepinnt. Im Browser läuft der gesamte Datenverkehr über einen internen Proxy, der jede Verbindung erneut validiert, Weiterleitungen eingeschlossen.
Kein vom Aufrufer gelieferter Code wird ausgeführt
Die API führt kein vom Client gesendetes Skript aus. Was einer Aufnahme vorausgeht, wird über Parameter und CSS-Selektoren beschrieben: klicken, scrollen, auf ein Element warten. Das ist eine Funktion weniger, und das ist gewollt: Beliebiger Code im Browser würde der Isolation und dem SSRF-Schutz widersprechen.
Weder Cookie noch Zugangsdaten für die gelesene Seite
Der Aufrufer kann nur drei Header festlegen: Accept-Language, User-Agent und Referer. Cookie und Authorization sind ausgeschlossen, weil die Antworten nach Adresse zwischengespeichert und an alle ausgeliefert werden: Eine mit der Sitzung eines Aufrufers abgerufene Seite würde dem nächsten ausgeliefert.
Cache, Deduplizierung und Circuit Breaker pro Host
Die Ergebnisse werden zwischengespeichert, im Arbeitsspeicher oder in Redis, und identische, gleichzeitig eingehende Anfragen lösen nur eine einzige Verarbeitung aus. Ein Circuit Breaker kontaktiert einen Host nach mehreren aufeinanderfolgenden Netzwerkfehlern nicht mehr. Eine langsame oder stark nachgefragte Seite belegt also nicht alle verfügbaren Browser.
Eine OpenAPI-Referenz, aus dem Validierungscode abgeleitet
Die Parameter des OpenAPI-3.1-Dokuments werden aus den Validierungsschemas der Routen abgeleitet: Die veröffentlichte Referenz beschreibt, was der Server tatsächlich akzeptiert. Jeder Fehlschlag trägt einen stabilen Code, von EINVALIDURL bis ETIMEOUT, mit dem zugehörigen HTTP-Status, damit der Client-Code ihn verarbeiten kann, ohne eine Meldung zu analysieren.
Ein MCP-Endpunkt für KI-Agenten
Acht Werkzeuge mit reinem Lesezugriff werden unter POST /mcp bereitgestellt. Sie laufen über dieselben Dienste wie die REST-Routen, also über dieselben Kontrollen. Jedes Ergebnis, das Seiteninhalt enthält, beginnt mit einem Hinweis: Dieser Text stammt aus dem Web, es handelt sich um Daten, die zu bewerten sind, nicht um eine Anweisung, die zu befolgen ist.
Eine einzige Funktion bedient API und Website
Auf Vercel wird die Website kompiliert und dann in das Bundle der API integriert: Eine einzige Funktion beantwortet alles. Das Zeitbudget einer Anfrage beträgt standardmäßig 55 Sekunden, knapp unter der maximalen Laufzeit der Funktion (60 Sekunden), damit die API selbst mit einem lesbaren Fehler antwortet, statt von der Plattform abgebrochen zu werden.
Wie die Website gefunden wird.
Sechzehn Seiten, jede auf Französisch und Englisch
Die Sitemap deklariert 32 Adressen: Startseite, Sandbox, API-Referenz, zehn Anleitungen, Dienststatus, Barrierefreiheit und Impressum, in zwei Sprachen, die über hreflang-Tags verknüpft sind. Ein Entwickler sucht eine präzise Antwort; jedes Thema hat deshalb seine eigene Seite statt eines Abschnitts auf einer einzigen Seite.
llms.txt-Dateien für Assistenten
Die Website veröffentlicht /llms.txt, das die Dokumentation mit einer Zusammenfassungszeile pro Seite auflistet, und /llms-full.txt, das ihren vollständigen Text liefert. Ein Code-Assistent, der zur API befragt wird, kann so die aktuelle Dokumentation lesen, statt Parameter zu erraten.
Strukturierte Daten, und die API bleibt vom Crawling ausgenommen
Die Startseite deklariert in JSON-LD den Herausgeber, die API (Typ WebAPI), die Software und ihre häufig gestellten Fragen. Die Datei robots.txt nimmt /api/ vom Crawling aus: Die Antworten der API sind Daten über andere Websites, keine Seiten, die unter dem Namen Omnillink zu indexieren wären.
Weder Cookie noch Reichweitenmessung
Die Website setzt kein Cookie und lädt kein Werkzeug zur Reichweitenmessung; die Einstellungen für Theme, Sprache und Barrierefreiheit bleiben im Browser. Es gibt also kein Einwilligungsbanner, das man vor dem Lesen der Dokumentation hinter sich bringen müsste.
Für alle nutzbar.
Seit Juni 2025 schreibt der European Accessibility Act (EU-Richtlinie 2019/882) für einen großen Teil der Online-Dienste digitale Barrierefreiheit vor. Wir berücksichtigen sie schon bei der Konzeption, nicht erst im Nachhinein.
Ein Optionspanel auf jeder Seite
Eine Schaltfläche öffnet die Anzeigeeinstellungen: Textgröße, verstärkter Kontrast, Schrift Atkinson Hyperlegible, Zeilenabstand, unterstrichene Links, reduzierte Animationen. Die Auswahl wird im Browser gespeichert und gilt für alle Seiten, unabhängig von den Systemeinstellungen.
Was geprüft wurde und was nicht
Die Seite Barrierefreiheit listet die Prüfungen vom 18. November 2026 auf: für beide Themes berechnete Kontraste, Tastaturbedienung in einem ferngesteuerten Browser, kein horizontales Scrollen bei 375 Pixeln. Sie schreibt auch, was fehlt: kein Test mit einem Screenreader, kein WCAG- oder RGAA-Audit durch eine geschulte Person. Das zu sagen verhindert, dass der Eindruck einer Konformität entsteht, die nicht festgestellt wurde.
Was ausgeliefert wurde.
- Startseite – Live-Demonstration, Fähigkeiten, Funktionsweise, Selbsthosting, häufige Fragen
- Sandbox – alle Parameter, generierter Code in acht Sprachen
- API-Referenz – Routen, Parameter, Fehler, Kontingente und Cache
- Anleitungen – Einstieg, Selbsthosting, SDK, KI-Agenten, Rezepte, Sicherheit, Grenzen
- Dienststatus
- Barrierefreiheit, Impressum und Datenschutz
Der Projektablauf.
Basis-API
Metadaten, Screenshot, PDF, Extraktion und lesbarer Inhalt; Adressvalidierung, Cache und Deployment als eine einzige Funktion auf Vercel.
Härtung
Interner Proxy, der jede Verbindung des Browsers validiert, Weiterleitungen eingeschlossen; unbekannte Parameter werden ignoriert statt abgelehnt.
Entwicklerwerkzeuge
TypeScript-SDK, Kommandozeile, MCP-Server, React-Komponente, GitHub-Action und Integrationsbeispiele.
Website und Veröffentlichung
Sandbox, Anleitungen, Suche, englische Version, gehosteter MCP-Endpunkt und Änderungsprotokoll; Livegang im November 2026.
Was man uns oft fragt.
Weitere Referenzen
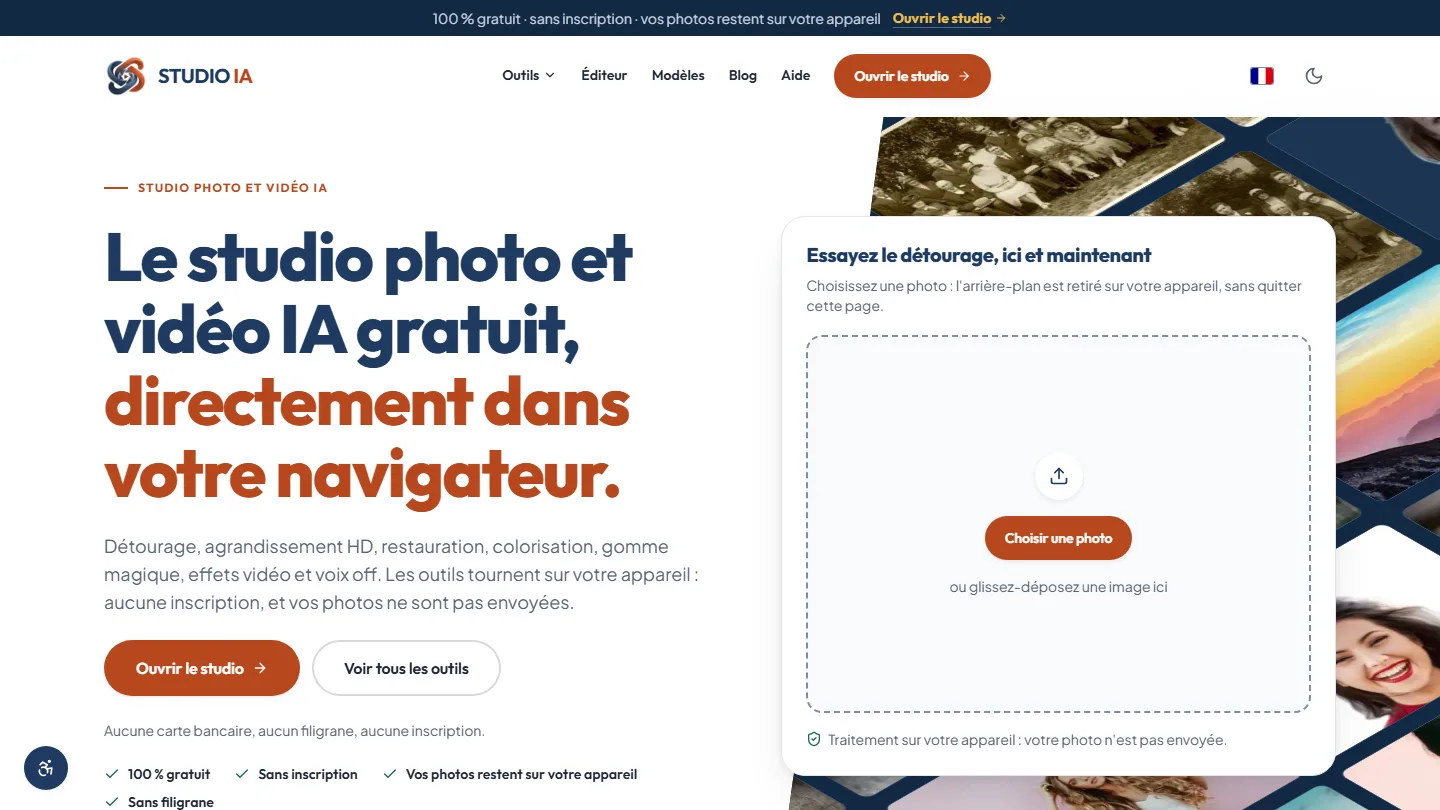 Webanwendung & künstliche Intelligenz
Studio AI
Achtzehn KI-gestützte Foto- und Videotools, die jeweils selbst sagen, ob sie im Browser oder online laufen: Datenschutz wird zum Häkchen, nicht zum Versprechen.
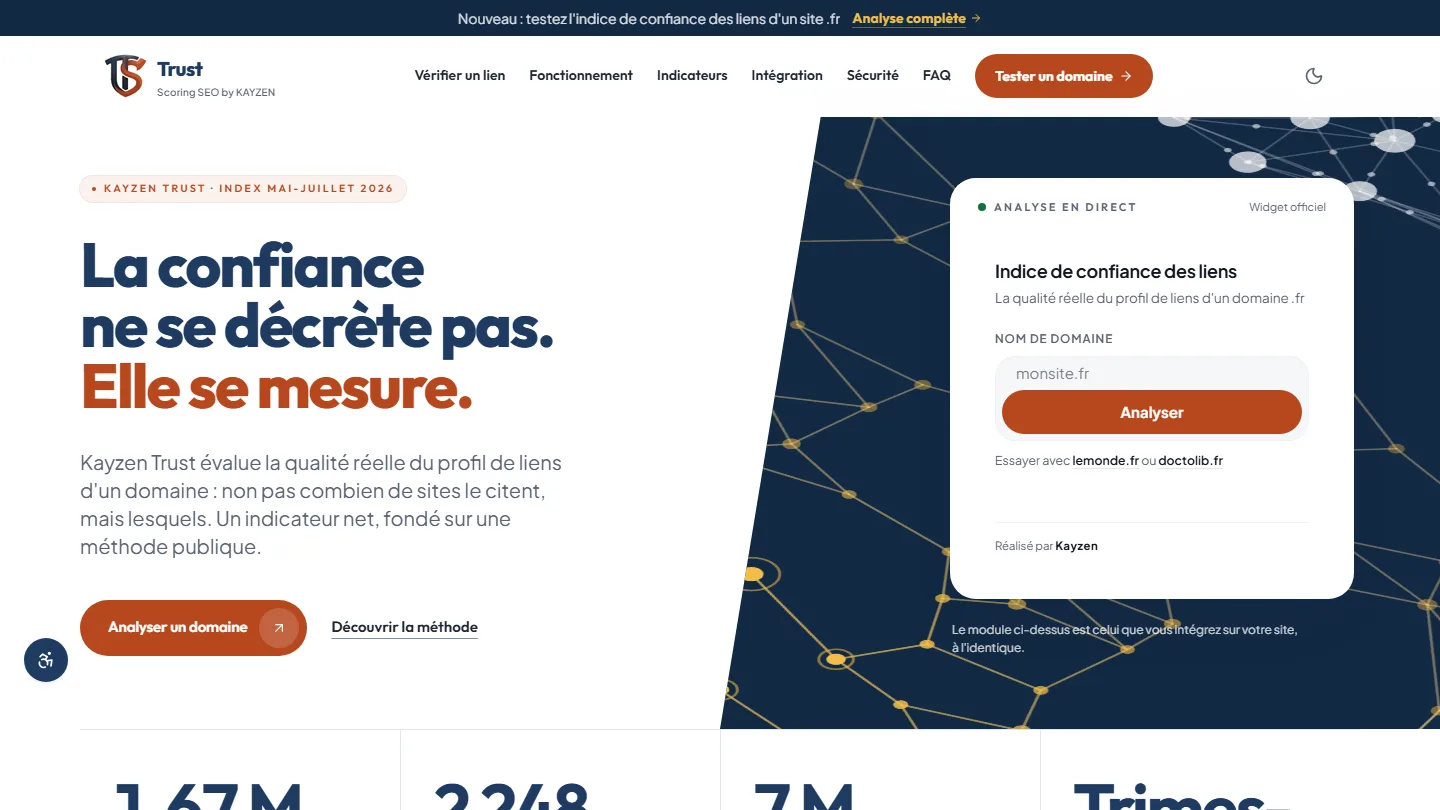 Webanwendung & SEO
Kayzen Trust
Ein Link-Indikator mit veröffentlichter Methode: Vertrauen lässt sich messen, und der Abstand zur Popularität verrät gekaufte Links.
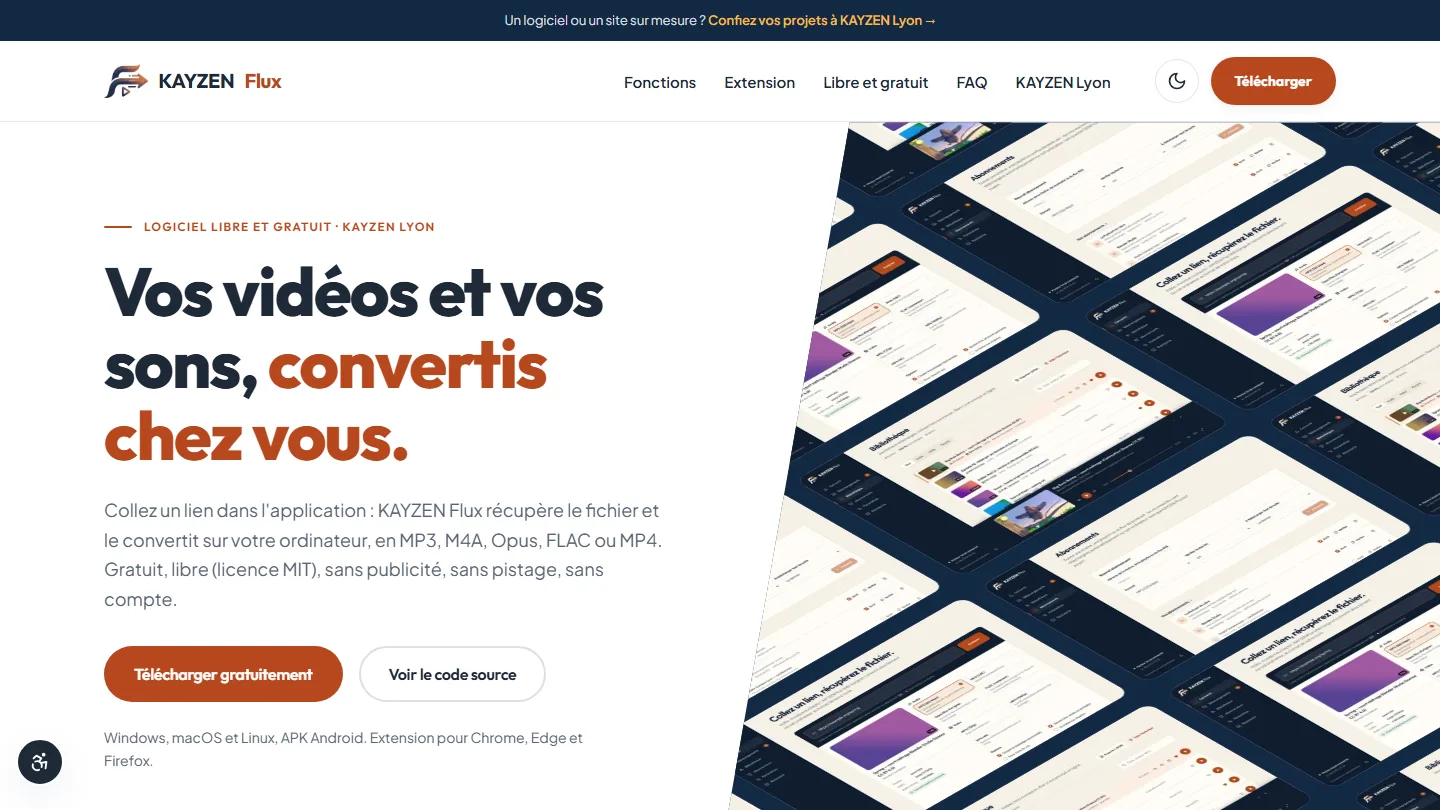 Freie Software & Desktop-Anwendung
KAYZEN Flux
Ein Konverter ohne Server: Die Datei verlässt den Computer nie, und der Code ist öffentlich, damit man es überprüfen kann.


Derselbe Anspruch, für Ihre Website.
Kostenloses Audit Ihrer aktuellen Website, Angebot innerhalb von 24 Stunden und eine schriftliche Begründung – wie die, die Sie gerade gelesen haben. Zahlung in drei Raten ohne Aufpreis; lokale Förderungen werden vor der Unterschrift geprüft.