Sentinel by Kayzen
Ein Sicherheitsprodukt an Ingenieure verkaufen: Jede Aussage musste nachweisbar sein.
- Jahr
- 2026
- Umsetzung
- 4 Wochen
- Stack
- Next.js · React · TypeScript · Tailwind · Vercel
- Positionierung
- Design
- Entwicklung
- Technisches SEO
- Texte

- beanspruchte False Positivesjeder Befund wird von einem reproduzierbaren PoC begleitet
- 0
- erstes nützliches Renderingstatisches HTML vom CDN ausgeliefert
- < 1 s
- beim Laden aufgerufene Drittanbieter-Domains
- 0
Was gelöst werden musste.
Der Kontext
Sentinel ist die autonome Penetrationstest-Plattform von Kayzen Web. KI-Agenten analysieren nicht den Code: Sie führen die Anwendung aus, versuchen tatsächlich die Ausnutzung und fügen jeder bestätigten Schwachstelle einen reproduzierbaren Proof of Concept bei. Die Website ist das kommerzielle Schaufenster des Produkts und der Einstieg zum Test.
Die Einschränkung
Die Zielgruppe – CISOs, Lead Developer, Plattformteams – ist für Marketing so unempfänglich wie keine andere. Eine Sicherheits-Website, die „vollständigen Schutz“ verspricht, verliert ihre Glaubwürdigkeit in der ersten Zeile. Gebraucht wurde eine Website, die neugierig macht, ohne jemals zu viel zu versprechen, und die für eine nicht technische Geschäftsführung, die drei Anbieter vergleicht, lesbar bleibt.
Die Antwort
Wir haben die übliche Hierarchie umgekehrt: der Beweis vor dem Versprechen. Die Startseite zeigt zuerst einen Auszug aus einem echten Bericht – die Schwachstelle, die Exploit-Anfrage, die vorgeschlagene Korrektur – und erst danach die Argumentation. Das Vokabular bleibt das des Fachs (PoC, False Positive, CVSS), weil der Leser es kennt und eine Verwässerung als Unkenntnis ausgelegt würde.
Jede gestalterische Entscheidung – und ihr Grund.
Standardmäßig dunkel, aber nicht dekorativ
Das dunkle Theme ist die Konvention der Branche: Sicherheitstools leben im Terminal. Hier ist es funktional – Codeblöcke und Berichtsauszüge sind die meistgelesenen Elemente der Seite, und ein dunkler Hintergrund reduziert die Blendung bei langen Lesesitzungen. Die Text-Hintergrund-Kontraste liegen über 7:1, also auf AAA-Niveau, nicht nur beim AA-Minimum.
Der Beweis als Komponente
Eine wiederverwendbare Komponente „Berichtsauszug“: Schwachstellen-Header, CVSS-Schweregrad, Anfrage, Antwort, Korrektur. Sie erscheint viermal auf der Seite, mit unterschiedlichen Fällen. Es ist das einzige animierte Element der Seite – die Aufmerksamkeit geht dorthin, wo die Kaufentscheidung fällt.
Keine abstrakten Illustrationen
Kein Vorhängeschloss, kein Schild, kein Drahtgitter-Globus. Die Bilder sind Screenshots des Tools. In diesem Markt ist generische Ikonografie das verlässlichste Signal dafür, dass ein Produkt noch nicht existiert.
Kontrollierte Dichte
Eine auf 68 Zeichen begrenzte Zeilenlänge und eine fluide Schriftskala mit clamp(). Der Inhalt ist naturgemäß dicht; das Layout muss das ausgleichen, nicht der Leser.
Farbpalette des Projekts
Tinte
#0B1120
Seitenhintergrund
Schiefer
#1E293B
Karten und Codeblöcke
Signal
#38BDF8
Links und Akzente
Alarm
#F43F5E
Ausschließlich kritischer Schweregrad
Typografisches System
Überschriften
Inter (Strichstärken 600–800)
Fließtext
Inter (400–500)
Eine einzige Familie, zwei Rollen. Die Berichtsauszüge nutzen den Monospace-Stack des Systems: Es wird keine zusätzliche Schrift geladen.
Was unter der Haube steckt.
- Next.js
- React
- TypeScript
- Tailwind
- Vercel
Next.js mit statischem Rendering
Jede Seite wird beim Build erzeugt. Ein Produktschaufenster hat keine dynamischen Daten auszuliefern: Dauerhaftes Server-Rendering würde Latenz und Angriffsfläche kosten – für nichts. Das vollständige HTML kommt vom CDN.
Keine Drittanbieter-Abhängigkeiten beim Laden
Keine Google-Schrift, kein externes Analytics-Skript, kein Chat-Iframe. Auf einer Sicherheits-Website ist jede beim ersten Rendern aufgerufene Drittanbieter-Domain ein Argument gegen einen selbst – und ein realer Einstiegspunkt in die Lieferkette.
Vollständige Sicherheits-Header
Strikte Content-Security-Policy, HSTS mit Preload, Referrer-Policy, standardmäßig restriktive Permissions-Policy. Das ist das Mindeste, was man von einem Sicherheitsanbieter erwartet – und der erste Reflex eines technischen Interessenten ist, im Netzwerk-Tab nachzusehen.
Offen benannte Open-Source-Engine
Die Ausführungs-Engine basiert auf dem Open-Source-Projekt Strix. Die Website sagt das und verlinkt es, statt es zu verbergen: Bei diesem Publikum ist die Nachvollziehbarkeit des technischen Bausteins mehr wert als eine Blackbox.
Wie die Website gefunden wird.
Vergleichende statt generische Suchanfragen
„Automatisierter Pentest“, „DAST vs. manueller Pentest“, „False Positives Schwachstellenscanner“: Suchanfragen aus der Mitte des Funnels, mit geringem Volumen und sehr starker Absicht. Um „Cybersicherheit“ zu kämpfen, hätte nichts gebracht.
SoftwareApplication-Markup
JSON-LD SoftwareApplication mit Kategorie, Betriebssystem und Angebot, dazu eine FAQPage zu den wiederkehrenden Einwänden („Können die Agenten meine Produktion beschädigen?“). Genau diese Antworten zitieren KI-Assistenten.
Sorgfältige Social-Metadaten
Das Produkt wird unter Fachkollegen in Slack und auf LinkedIn geteilt. Open Graph und Twitter Card werden daher als Akquisekanal behandelt, mit einem eigenen Bild statt des Logos.
Für alle nutzbar.
Seit Juni 2025 schreibt der European Accessibility Act (EU-Richtlinie 2019/882) für einen großen Teil der Online-Dienste digitale Barrierefreiheit vor. Wir berücksichtigen sie schon bei der Konzeption, nicht erst im Nachhinein.
AAA-Kontrast im Fließtext
Das dunkle Theme ist die klassische Falle: Hellgrau auf Dunkelgrau. Alle Farbpaare wurden gemessen; der Fließtext liegt bei 12:1, sekundäre Beschriftungen bei 7:1.
Per Tastatur navigierbare Codeblöcke
Die Berichtsauszüge scrollen auf dem Smartphone horizontal: Sie sind fokussierbar und als scrollbare Regionen ausgezeichnet, sonst wäre ihr Inhalt ohne Maus unerreichbar.
Was ausgeliefert wurde.
- Startseite – Beweis, Versprechen, Test
- Funktionsweise – der Ablauf eines agentenbasierten Audits
- Berichte – Anatomie eines Ergebnisdokuments
- Preise
- Dokumentation & Open-Source-Engine
Der Projektablauf.
Rahmen
Gespräche mit dem Produktteam, Festlegung der zu behandelnden Einwände in ihrer Reihenfolge.
Inhalte
Technische Texte, von den Ingenieuren vor jedem Entwurf freigegeben.
Design
Dunkles System, Beweis-Komponente, Schriftskala.
Entwicklung
Statisches Next.js, Sicherheits-Header, Performance-Budget.
Livegang
Sicherheitsabnahme, Prüfung der Header, Search Console.
Was man uns oft fragt.
Weitere Referenzen
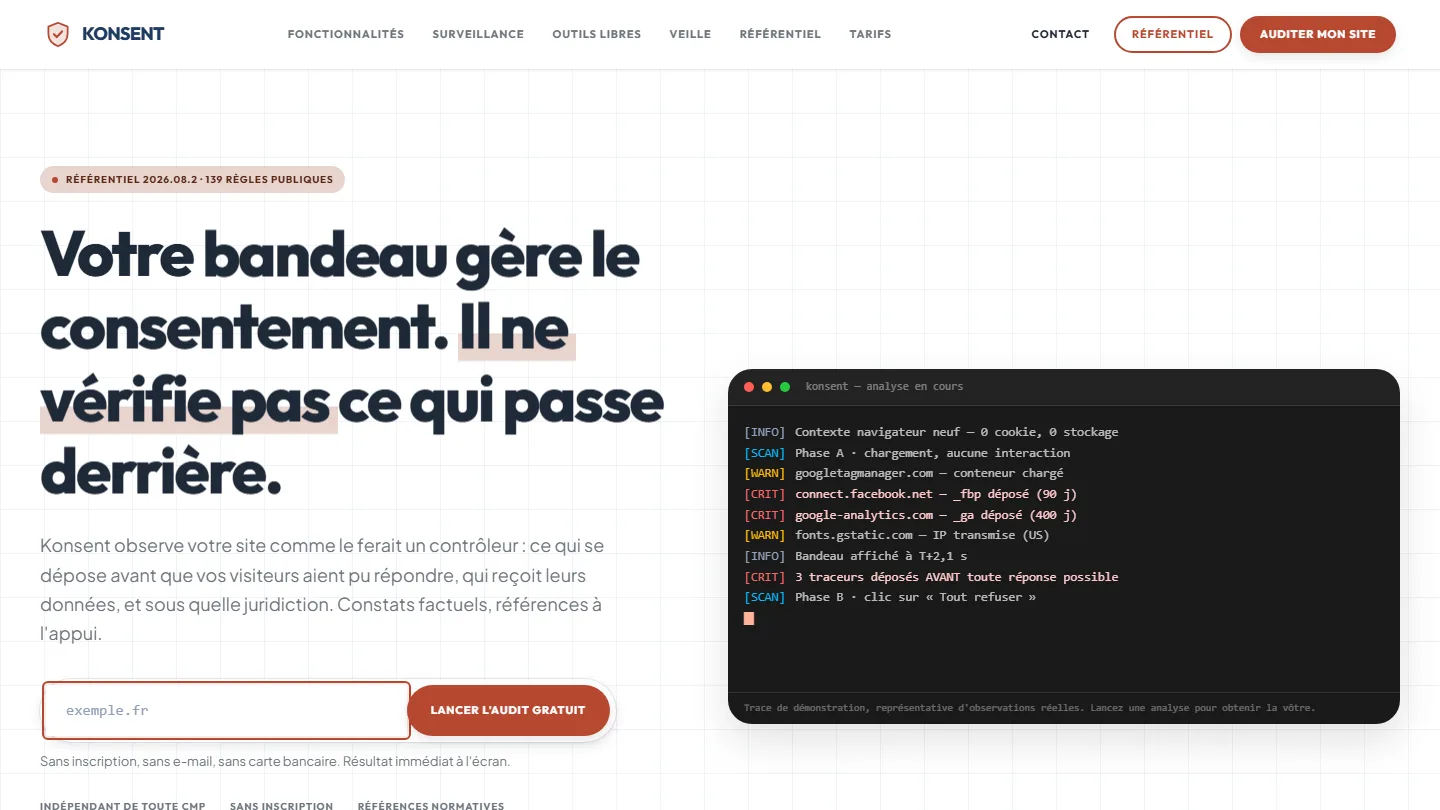 DSGVO-Compliance & SaaS
Konsent by Kayzen
Ein Banner-Anbieter, der Banner prüft, ist Richter in eigener Sache: Unabhängigkeit war das Produkt.
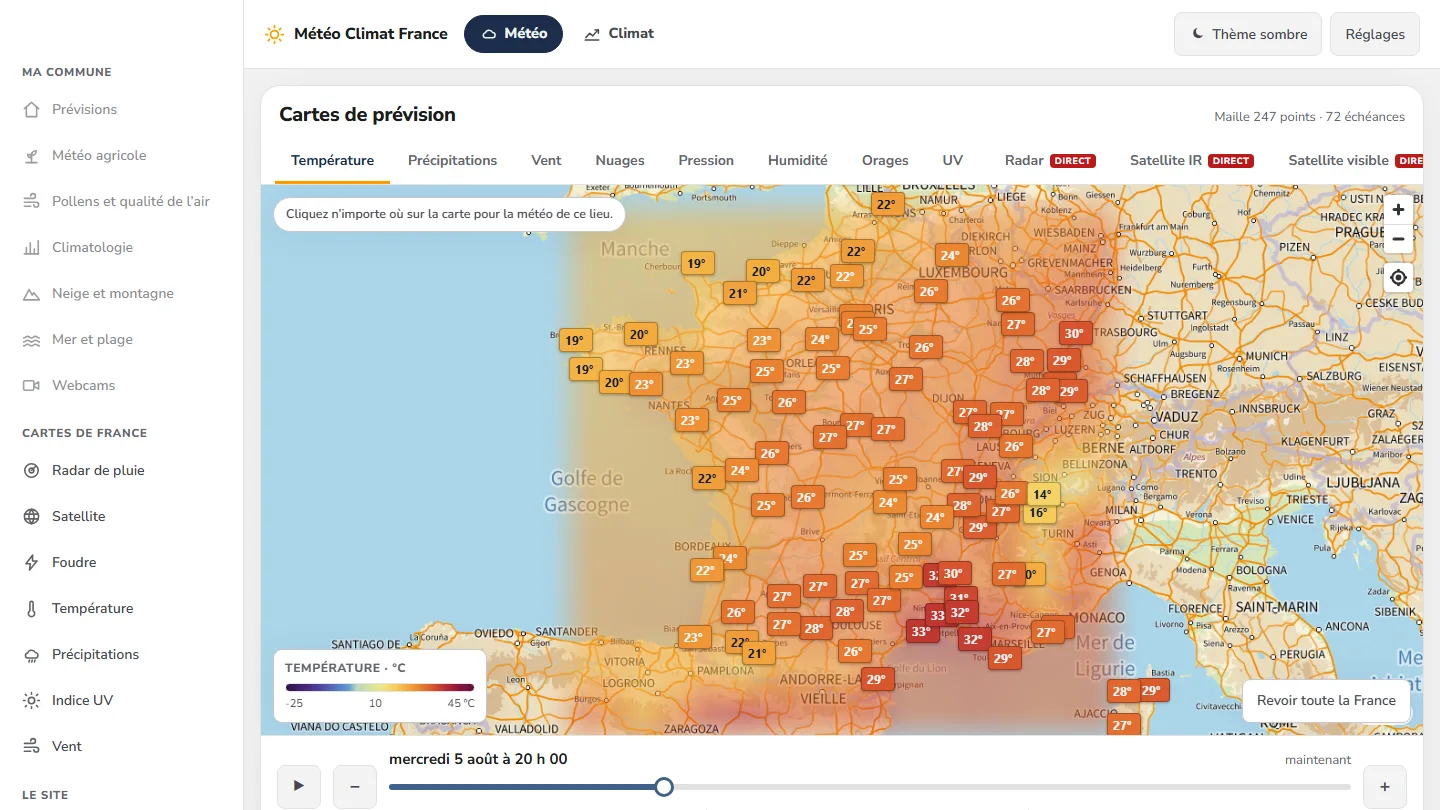 Daten & Wetterdienst
Météo Climat France
358 indexierbare Seiten, eine animierte Karte über 72 Zeitpunkte – und keine einzige Zeile Framework.
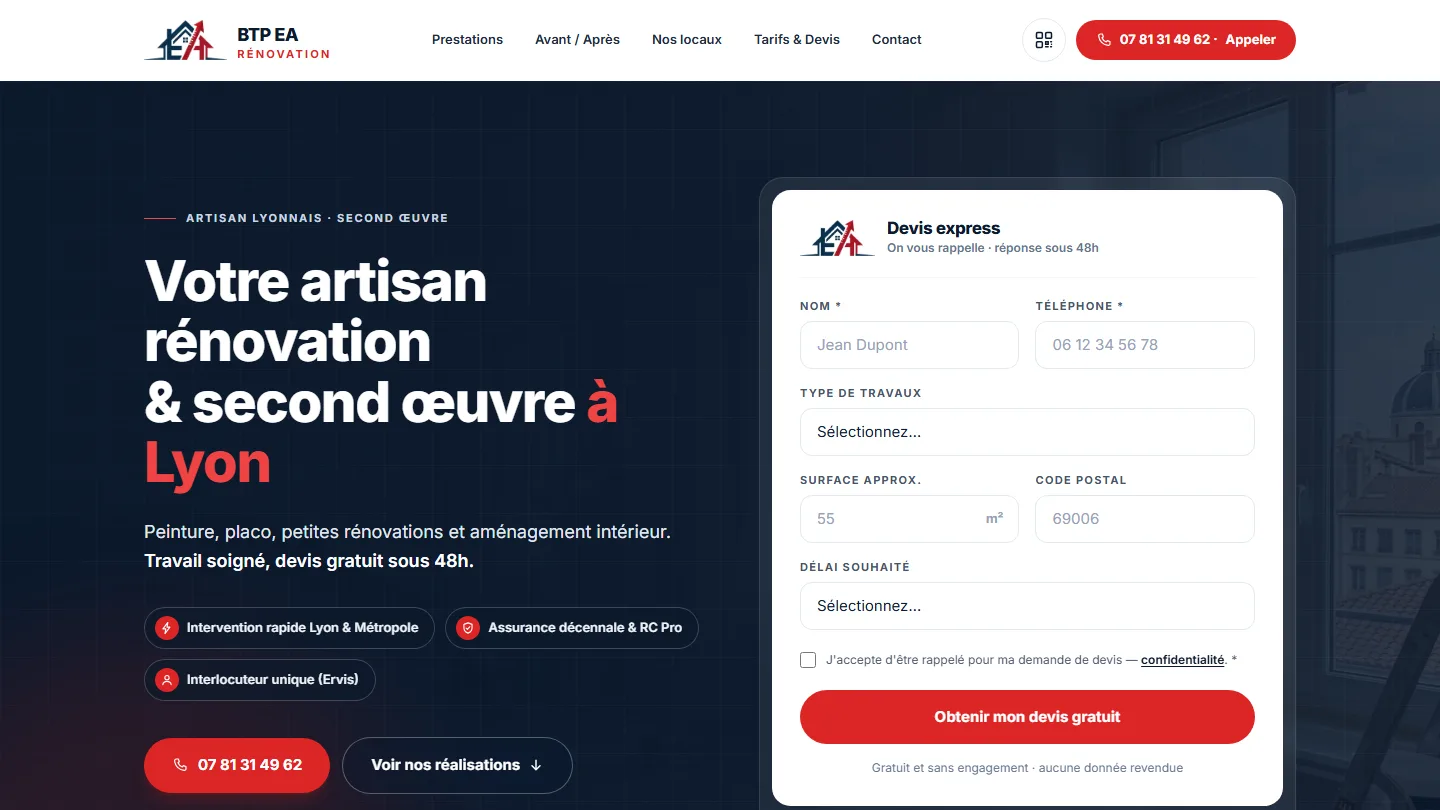 Handwerk & Bau
BTP EA Rénovation
Sechs Felder, kein einziges mehr: Das Formular ist das Produkt.


Derselbe Anspruch, für Ihre Website.
Kostenloses Audit Ihrer aktuellen Website, Angebot innerhalb von 24 Stunden und eine schriftliche Begründung – wie die, die Sie gerade gelesen haben. Zahlung in drei Raten ohne Aufpreis; lokale Förderungen werden vor der Unterschrift geprüft.