Sentinel by Kayzen
Een securityproduct verkopen aan engineers: elke bewering moest aantoonbaar zijn.
- Jaar
- 2026
- Ontwerp
- 4 weken
- Stack
- Next.js · React · TypeScript · Tailwind · Vercel
- Positionering
- Design
- Ontwikkeling
- Technische SEO
- Copywriting

- geclaimde false positiveselke finding gaat vergezeld van een reproduceerbare PoC
- 0
- eerste bruikbare renderingstatische HTML vanaf het CDN
- < 1 s
- domeinen van derden aangeroepen bij het laden
- 0
Wat er opgelost moest worden.
De context
Sentinel is het autonome penetratietestplatform van Kayzen Web. AI-agents analyseren de code niet: ze voeren de applicatie uit, proberen daadwerkelijk exploits en voegen bij elke weerhouden kwetsbaarheid een reproduceerbaar proof-of-concept. De website is de commerciële etalage van het product en de toegangspoort tot de proefperiode.
De beperking
De doelgroep — CISO's, lead developers, platformteams — is zo ongevoelig voor marketing als maar kan. Een beveiligingswebsite die “totale bescherming” belooft, verliest zijn geloofwaardigheid bij de eerste regel. Er was een website nodig die aanspreekt zonder ooit te veel te beloven, en die leesbaar blijft voor een niet-technische directeur die drie leveranciers komt vergelijken.
Het antwoord
We hebben de gebruikelijke hiërarchie omgedraaid: het bewijs vóór de belofte. De homepage toont eerst een fragment uit een echt rapport — de kwetsbaarheid, het exploitverzoek, de voorgestelde fix — en pas daarna de argumentatie. De woordenschat blijft die van het vak (PoC, false positive, CVSS), omdat de lezer die kent en het afzwakken ervan als onwetendheid zou worden opgevat.
Elke keuze, en de reden erachter.
Standaard donker, maar niet decoratief
Het donkere thema is de conventie van de sector: beveiligingstools leven in een terminal. Hier is het functioneel — de codeblokken en rapportfragmenten zijn de meest gelezen elementen van de pagina, en een donkere achtergrond vermindert verblinding bij lang lezen. De contrasten tussen tekst en achtergrond blijven boven 7:1, dus op AAA-niveau, en niet op het AA-minimum.
Het bewijs als component
Een herbruikbare component “rapportfragment”: kop van de kwetsbaarheid, CVSS-ernst, verzoek, antwoord, fix. Hij verschijnt vier keer op de pagina, met verschillende gevallen. Het is het enige geanimeerde element van de pagina — de aandacht gaat naar waar de aankoopbeslissing valt.
Geen enkele abstracte illustratie
Geen hangslot, geen schild, geen draadmodel van een wereldbol. De beelden zijn schermafbeeldingen van de tool. Op deze markt is generieke iconografie het betrouwbaarste signaal dat een product nog niet bestaat.
Beheerste dichtheid
Een regelbreedte begrensd op 68 tekens en een vloeiende typografische schaal met clamp(). De inhoud is van nature compact; het is de opmaak die moet compenseren, niet de lezer.
Kleurenpalet van het project
Inkt
#0B1120
Paginaachtergrond
Leisteen
#1E293B
Kaarten en codeblokken
Signaal
#38BDF8
Links en accenten
Alarm
#F43F5E
Uitsluitend kritieke ernst
Typografisch systeem
Koppen
Inter (gewichten 600–800)
Lopende tekst
Inter (400–500)
Eén familie, twee rollen. De rapportfragmenten gebruiken de monospace-stack van het systeem: er wordt geen extra lettertype gedownload.
Wat er onder de motorkap zit.
- Next.js
- React
- TypeScript
- Tailwind
- Vercel
Next.js met statische rendering
Elke pagina wordt bij de build gegenereerd. Een productwebsite heeft geen dynamische gegevens te serveren: permanente serverrendering zou latentie en aanvalsoppervlak kosten, voor niets. De volledige HTML wordt vanaf het CDN geserveerd.
Nul externe afhankelijkheden bij het laden
Geen Google-lettertype, geen extern analyticsscript, geen chat-iframe. Op een beveiligingswebsite is elk domein van derden dat bij de eerste rendering wordt aangeroepen een argument tegen jezelf — en een reëel toegangspunt in de toeleveringsketen.
Volledige beveiligingsheaders
Strikte Content-Security-Policy, HSTS met preload, Referrer-Policy, standaard gesloten Permissions-Policy. Dat is het minimum dat van een beveiligingsleverancier wordt verwacht — en de eerste reflex van een technische prospect is het tabblad Netwerk openen om het te controleren.
Openlijk opensource-engine
De uitvoeringsengine steunt op het opensourceproject Strix. De website zegt het en linkt ernaar in plaats van het te verbergen: voor dit publiek is de traceerbaarheid van de technische bouwsteen meer waard dan een black box.
Hoe de website vindbaar wordt.
Vergelijkende zoekopdrachten in plaats van generieke
“Geautomatiseerde pentest”, “DAST vs handmatige pentest”, “false positives kwetsbaarheidsscanner”: zoekopdrachten midden in de funnel, met een laag volume maar een zeer sterke intentie. Strijden om “cybersecurity” had niets opgeleverd.
SoftwareApplication-markering
JSON-LD SoftwareApplication met categorie, besturingssysteem en aanbod, plus een FAQPage over de terugkerende bezwaren (“kunnen de agents mijn productieomgeving kapotmaken?”). Het zijn deze antwoorden die AI-assistenten citeren.
Verzorgde sociale metadata
Het product wordt tussen vakgenoten gedeeld via Slack en LinkedIn. Open Graph en de Twitter-kaart worden daarom als acquisitiekanaal behandeld, met een eigen afbeelding in plaats van het logo.
Bruikbaar voor iedereen.
Sinds juni 2025 verplicht de Europese toegankelijkheidsrichtlijn (European Accessibility Act) digitale toegankelijkheid voor een groot deel van de onlinediensten. Wij regelen dat in het ontwerp, niet achteraf.
AAA-contrast op de broodtekst
Het donkere thema is de klassieke valkuil: lichtgrijs op donkergrijs. Alle paren zijn gemeten; de broodtekst zit op 12:1, de secundaire labels op 7:1.
Codeblokken navigeerbaar met het toetsenbord
De rapportfragmenten scrollen op mobiel horizontaal: ze zijn focusbaar en worden aangekondigd als scrollbare regio's, anders is hun inhoud zonder muis onbereikbaar.
Wat er is opgeleverd.
- Home — bewijs, belofte, proefperiode
- Werking — de cyclus van een agentische audit
- Rapporten — anatomie van een deliverable
- Tarieven
- Documentatie & opensource-engine
Het verloop van het project.
Afbakening
Gesprekken met het productteam, bepalen welke bezwaren in welke volgorde moeten worden behandeld.
Inhoud
Technische teksten, door de engineers gevalideerd vóór elk ontwerp.
Design
Donker systeem, bewijscomponent, typografische schaal.
Ontwikkeling
Statische Next.js, beveiligingsheaders, performancebudget.
Livegang
Beveiligingsacceptatie, controle van de headers, Search Console.
Wat ons vaak gevraagd wordt.
Andere projecten
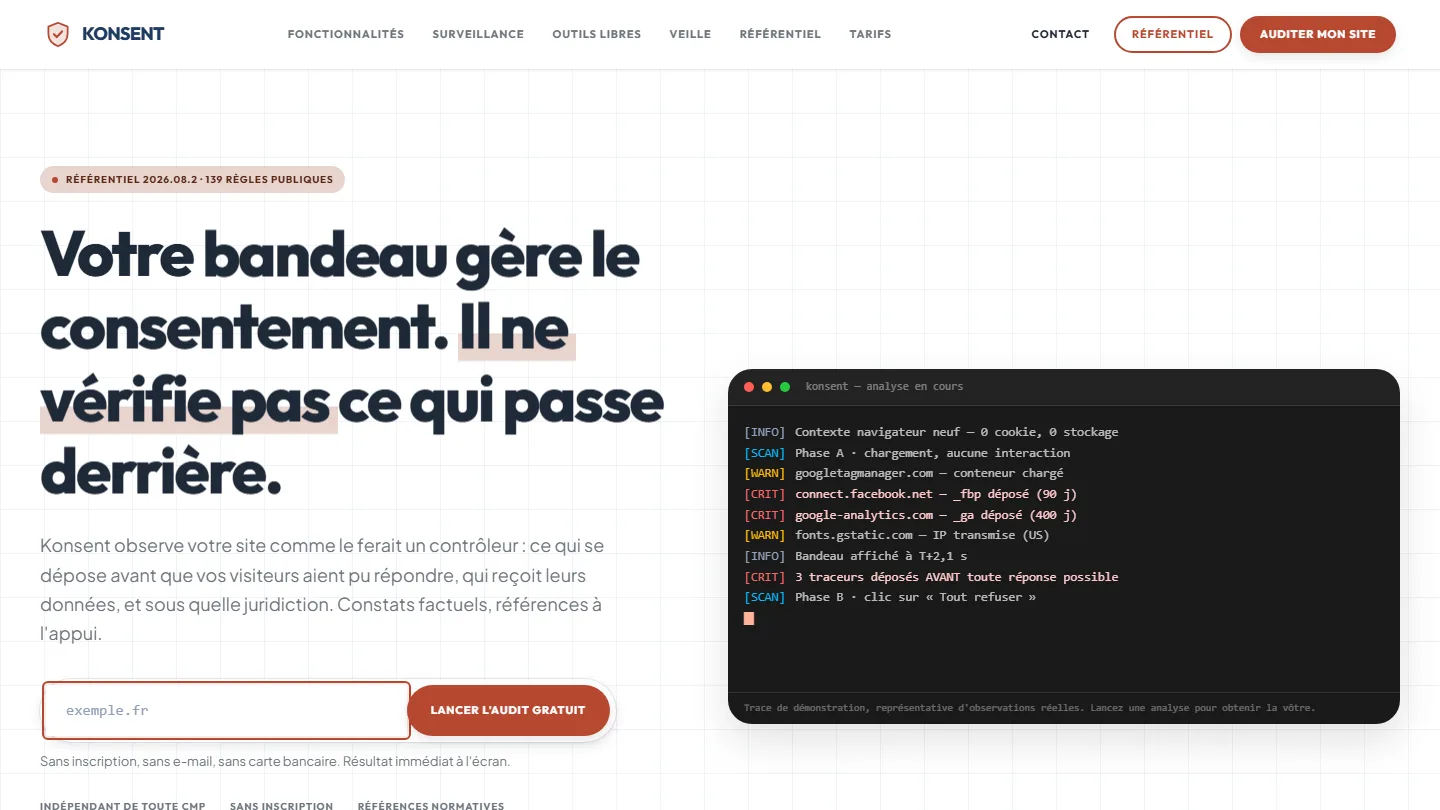 AVG/GDPR-compliance & SaaS
Konsent by Kayzen
Een bannerleverancier die banners audit, is rechter en partij: onafhankelijkheid wás het product.
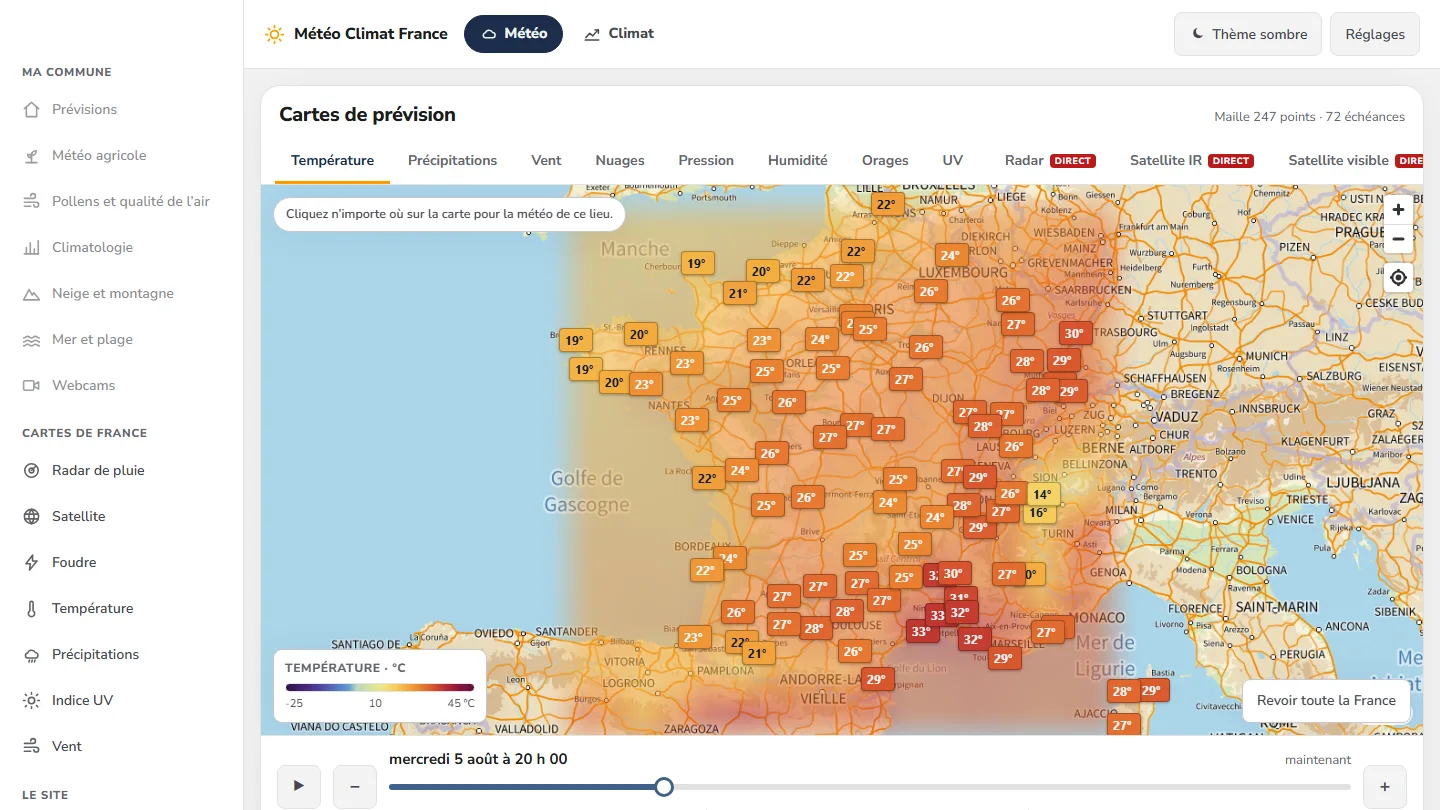 Data & Weerdienst
Météo Climat France
358 indexeerbare pagina's, een geanimeerde kaart over 72 tijdstappen — en geen enkele regel framework.
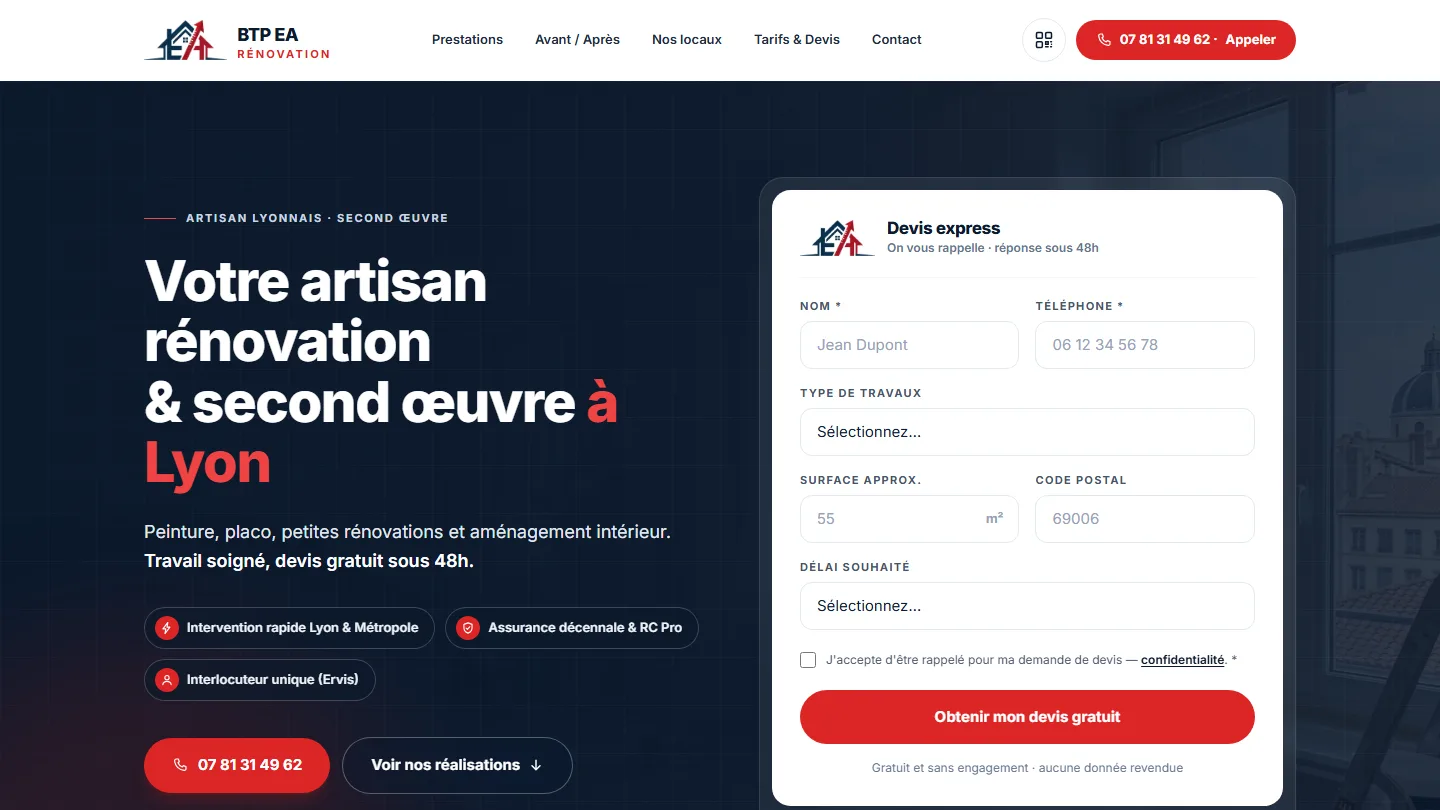 Vakmanschap & Bouw
BTP EA Rénovation
Zes velden, geen enkel meer: het formulier is het product.


Hetzelfde niveau van zorg, voor uw website.
Gratis audit van uw huidige website, offerte binnen 24 uur en een schriftelijke onderbouwing — zoals die u net hebt gelezen. Betaling in drie termijnen zonder extra kosten; lokale subsidies gecontroleerd vóór ondertekening.