Omnillink
Una dirección de entrada, datos listos para usar de salida: una API que escribe sus límites y adjunta sus mediciones a cada respuesta.
- Año
- 2026
- Stack
- TypeScript · Node.js · Fastify · Playwright · Redis · Tailwind · Vercel
- Diseño de API
- Desarrollo back-end
- Seguridad de aplicaciones
- SDK y herramientas para desarrolladores
- Documentación
- Sitio de presentación

- rutas bajo /api/v1, descritas en el documento OpenAPI 3.1
- 20
- herramientas de solo lectura expuestas a los agentes de IA mediante MCP
- 8
- cookies y herramientas de medición de audiencia en el sitio
- 0
- licencia del software, para alojarlo uno mismo
- MIT
Lo que había que resolver.
El contexto
Omnillink es una API editada por KAYZEN desde Lyon. Se le envía la dirección de una página web pública; devuelve sus metadatos, una captura de pantalla, una exportación a PDF, campos extraídos a medida o su contenido en Markdown. El software se distribuye bajo licencia MIT y lo aloja uno mismo. El sitio omnillink.kayzen-lyon.com es su demostración, con un entorno de pruebas y una documentación en francés y en inglés.
La limitación
Mostrar la vista previa de un enlace, archivar una página en PDF o dar el texto de un artículo a un agente de IA exige cada vez el mismo trabajo: leer una página que no se controla, a veces construida en JavaScript, a veces protegida, sin exponer la propia red. Las API alojadas que se encargan de ello facturan por llamada y ven pasar las direcciones leídas. Hacía falta una herramienta que se instale en la infraestructura propia, cuyos ajustes y límites estén escritos, y que no pueda desviarse para alcanzar una red interna.
La respuesta
Una petición por necesidad, y un camino de lectura económico: la página se lee primero con una simple petición HTTP, y Chromium solo se lanza si el resultado es pobre o si la página es un armazón de aplicación vacío. Cada dirección se valida contra los ataques SSRF antes de cualquier conexión. Cada respuesta dice lo que ha ocurrido: duración, modo de renderizado, estado de la caché, identificador de petición y cuota restante. El sitio sigue la misma regla: no muestra ni volúmenes ni testimonios, muestra respuestas reales de la API.
Cada decisión de diseño, y su porqué.
La demostración está en la página de inicio
El visitante introduce una dirección y lanza una petición real desde la página de inicio, sin clave ni registro. Un desarrollador juzga una API por su respuesta: mostrársela enseguida, con la duración, el modo de renderizado y el estado de la caché, le evita crear una cuenta para hacerse una idea.
Cada capacidad se muestra con su salida real
Las tarjetas de funciones no llevan ilustración: cada una muestra una respuesta real de la API, capturada en una página de prueba, y conduce a su documentación y al entorno de pruebas ya configurado. El lector ve el formato exacto que recibirá antes de escribir una línea de código.
Pruebas en lugar de cifras
El producto acaba de publicarse: un volumen de peticiones o un testimonio no tendría ninguna realidad. Por eso el sitio no muestra ninguno. En su lugar, una sección enumera lo que cada cual puede comprobar por sí mismo: el modelo de seguridad publicado, las mediciones adjuntas a cada respuesta, la licencia y los límites adoptados.
Un entorno de pruebas que escribe el código
El entorno de pruebas da acceso a todos los parámetros y genera el código de la petición en ocho lenguajes: curl, JavaScript, SDK de TypeScript, Python, PHP, Go, Ruby y Rust. El camino entre la prueba y la primera integración se reduce a copiar y pegar, sin pasar por la lectura completa de la referencia.
La identidad visual de KAYZEN, tema claro y tema oscuro
Outfit para los títulos, Plus Jakarta Sans para el texto, azul marino y terracota para la acción principal: el sitio retoma la identidad visual de kayzen-lyon.com, para que la API se identifique como un producto de la agencia. El tema claro, el tema oscuro o el del sistema se elige en las opciones de visualización.
Sistema tipográfico
Titulares
Outfit
Texto de lectura
Plus Jakarta Sans
Las dos familias de kayzen-lyon.com, para que la API se reconozca como un producto de la agencia.
Lo que hay bajo el capó.
- TypeScript
- Node.js
- Fastify
- Playwright
- Redis
- Tailwind
- Vercel
HTTP primero, navegador solo si es necesario
Lanzar Chromium para cada página cuesta tiempo y memoria. Por eso la página se lee primero con una petición HTTP y se analiza; el navegador solo toma el relevo si el resultado es pobre, si la página es un armazón de aplicación vacío o si el sitio ha servido una página de bloqueo. El campo meta.source indica el camino seguido.
Una protección SSRF en cada conexión
Una API que visita direcciones proporcionadas por quien la llama puede servir para alcanzar una red interna. Las direcciones privadas, de bucle local y de metadatos de la nube se rechazan, y la resolución DNS queda fijada a la conexión. En el navegador, todo el tráfico sale por un proxy interno que vuelve a validar cada conexión, redirecciones incluidas.
No se ejecuta ningún código proporcionado por quien llama
La API no ejecuta ningún script enviado por el cliente. Lo que precede a una captura se describe con parámetros y selectores CSS: hacer clic, desplazarse, esperar un elemento. Es una función menos, y es deliberada: código arbitrario en el navegador contradiría el aislamiento y la protección SSRF.
Ni cookie ni credencial transmitida a la página leída
Quien llama solo puede fijar tres cabeceras: Accept-Language, User-Agent y Referer. Cookie y Authorization quedan excluidas, porque las respuestas se guardan en caché por dirección y se sirven a todos: una página obtenida con la sesión de quien llama se serviría al siguiente.
Caché, deduplicación y cortacircuitos por host
Los resultados se guardan en caché, en memoria o en Redis, y las peticiones idénticas recibidas al mismo tiempo solo desencadenan un único procesamiento. Un cortacircuitos deja de contactar con un host tras varios fallos de red consecutivos. Así, una página lenta o muy solicitada no acapara los navegadores disponibles.
Una referencia OpenAPI extraída del código de validación
Los parámetros del documento OpenAPI 3.1 se derivan de los esquemas de validación de las rutas: la referencia publicada describe lo que el servidor acepta realmente. Cada fallo lleva un código estable, de EINVALIDURL a ETIMEOUT, con el estado HTTP correspondiente, para que el código cliente lo trate sin analizar un mensaje.
Un punto de acceso MCP para los agentes de IA
Ocho herramientas de solo lectura se exponen en POST /mcp. Pasan por los mismos servicios que las rutas REST y, por tanto, por los mismos controles. Todo resultado que lleva contenido de página empieza con una advertencia: este texto procede de la web, es un dato que hay que evaluar y no una instrucción que seguir.
Una sola función sirve la API y el sitio
En Vercel, el sitio se compila y después se integra en el bundle de la API: una sola función responde a todo. El presupuesto de tiempo de una petición es de 55 segundos por defecto, justo por debajo de la duración máxima de la función (60 segundos), para que la API responda ella misma con un error legible en lugar de ser interrumpida por la plataforma.
Cómo se hace encontrar la web.
Dieciséis páginas, cada una en francés y en inglés
El mapa del sitio declara 32 direcciones: inicio, entorno de pruebas, referencia de la API, diez guías, estado del servicio, accesibilidad y aviso legal, en dos idiomas enlazados mediante etiquetas hreflang. Un desarrollador busca una respuesta precisa; por eso cada tema tiene su propia página en lugar de una sección de una página única.
Archivos llms.txt para los asistentes
El sitio publica /llms.txt, que enumera la documentación con una línea de resumen por página, y /llms-full.txt, que ofrece su texto íntegro. Un asistente de código al que se pregunte por la API puede así leer la documentación actualizada en lugar de adivinar parámetros.
Datos estructurados, y la API fuera del rastreo
La página de inicio declara en JSON-LD el editor, la API (tipo WebAPI), el software y sus preguntas frecuentes. El archivo robots.txt excluye /api/ del rastreo: las respuestas de la API son datos sobre otros sitios, no páginas que indexar bajo el nombre de Omnillink.
Ni cookies ni medición de audiencia
El sitio no instala ninguna cookie ni carga ninguna herramienta de medición de audiencia; las preferencias de tema, idioma y accesibilidad permanecen en el navegador. Por tanto, no hay ningún banner de consentimiento que superar antes de leer la documentación.
Utilizable por todo el mundo.
Desde junio de 2025, la Ley Europea de Accesibilidad (European Accessibility Act) exige la accesibilidad digital a buena parte de los servicios en línea. La abordamos desde el diseño, no como un parche posterior.
Un panel de opciones en cada página
Un botón abre los ajustes de visualización: tamaño del texto, contraste reforzado, tipografía Atkinson Hyperlegible, interlineado, enlaces subrayados, animaciones reducidas. Las elecciones se guardan en el navegador y valen para todas las páginas, sin depender de los ajustes del sistema.
Lo que se ha verificado y lo que no
La página Accesibilidad enumera las verificaciones del 18 de noviembre de 2026: contrastes calculados para los dos temas, recorrido con el teclado en un navegador automatizado, ausencia de desplazamiento horizontal a 375 píxeles. También escribe lo que falta: ninguna prueba con un lector de pantalla, ninguna auditoría WCAG o RGAA realizada por una persona formada. Decirlo evita dar a entender una conformidad que no se ha establecido.
Lo que se entregó.
- Inicio — demostración en directo, capacidades, funcionamiento, autoalojamiento, preguntas frecuentes
- Entorno de pruebas — todos los parámetros, código generado en ocho lenguajes
- Referencia de la API — rutas, parámetros, errores, cuotas y caché
- Guías — primeros pasos, autoalojamiento, SDK, agentes de IA, recetas, seguridad, límites
- Estado del servicio
- Accesibilidad, aviso legal y privacidad
El desarrollo del proyecto.
API básica
Metadatos, captura de pantalla, PDF, extracción y contenido legible; validación de las direcciones, caché y despliegue en una sola función en Vercel.
Endurecimiento
Proxy interno que valida cada conexión del navegador, redirecciones incluidas; parámetros desconocidos ignorados en lugar de rechazados.
Herramientas para desarrolladores
SDK de TypeScript, línea de comandos, servidor MCP, componente React, acción de GitHub y ejemplos de integración.
Sitio y publicación
Entorno de pruebas, guías, búsqueda, versión inglesa, punto de acceso MCP alojado y registro de cambios; puesta en línea en noviembre de 2026.
Lo que nos preguntan a menudo.
Otros proyectos
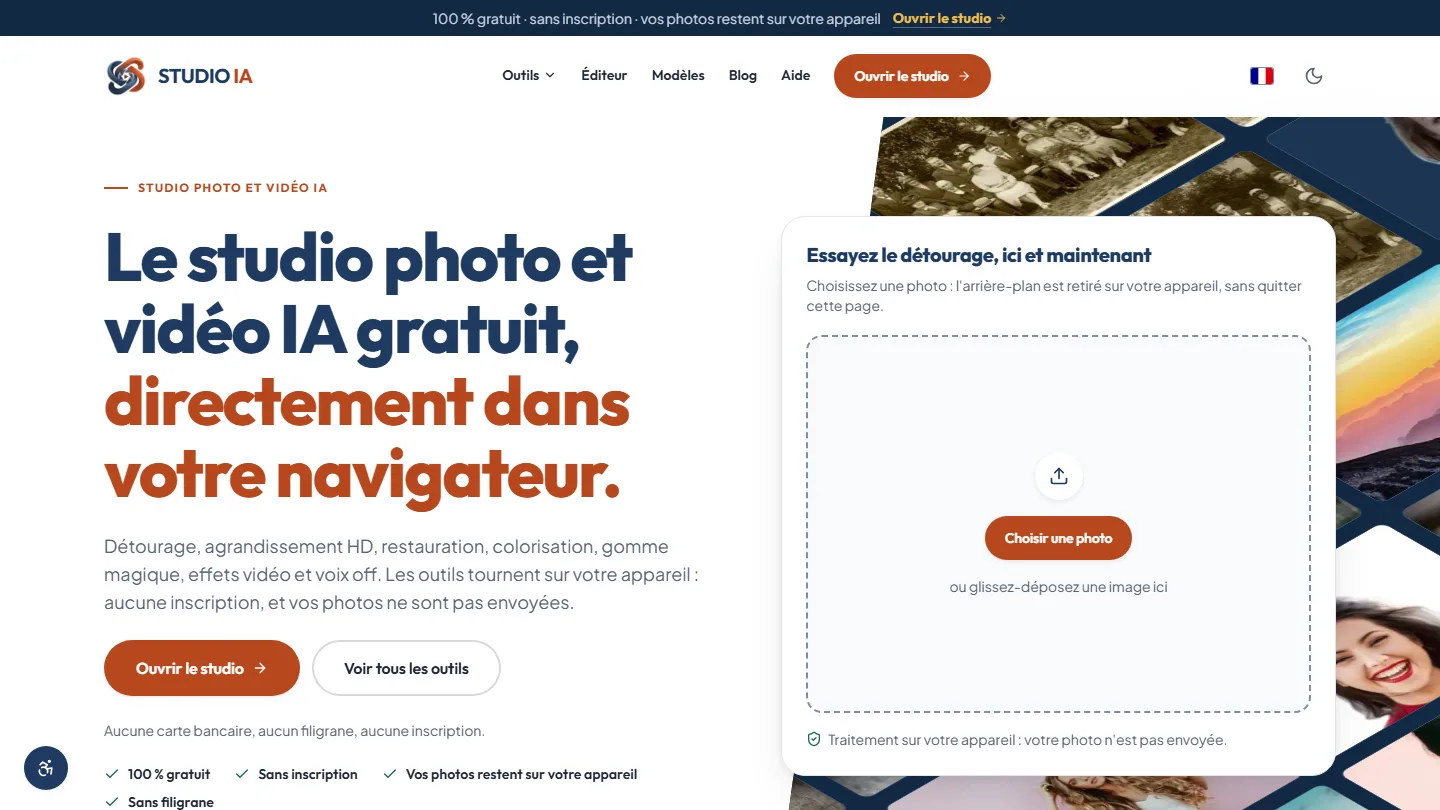 Aplicación web e inteligencia artificial
Studio AI
Dieciocho herramientas de foto y vídeo con IA: cada una indica si se ejecuta en el navegador o en línea. La privacidad pasa a ser una casilla verificable, no una promesa.
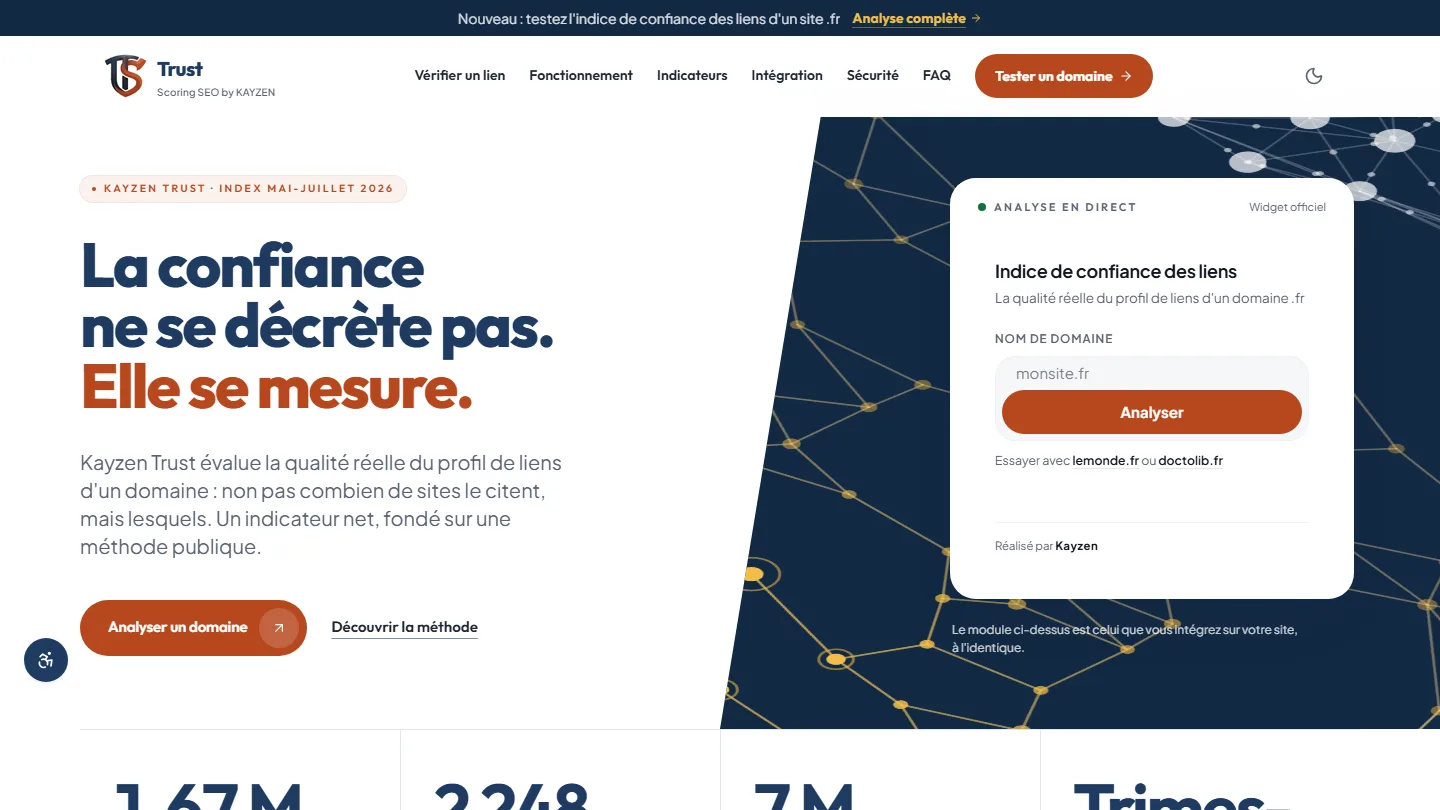 Aplicación web y SEO
Kayzen Trust
Un indicador de enlaces cuyo método está publicado: la confianza se mide, y la diferencia con la popularidad delata los enlaces comprados.
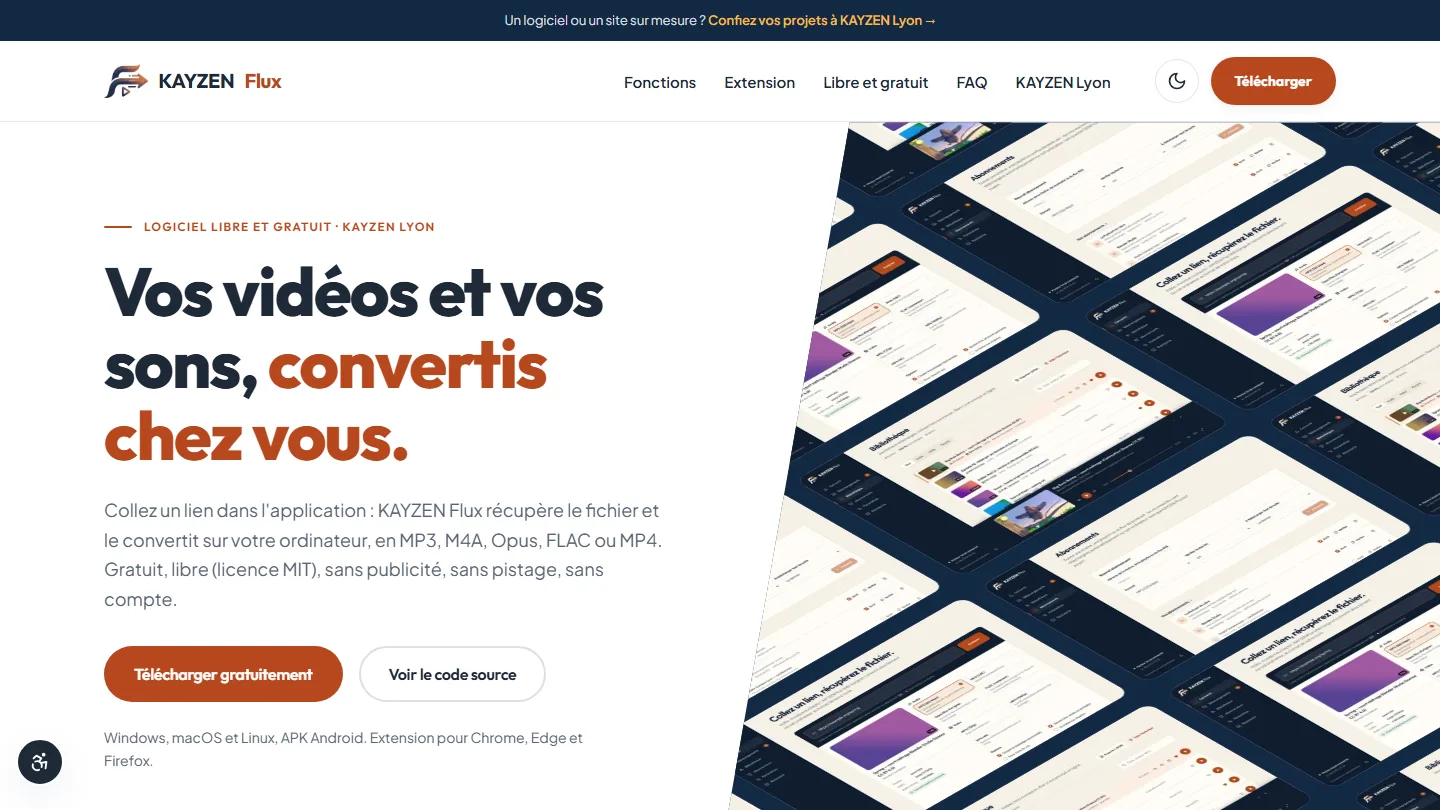 Software libre y aplicación de escritorio
KAYZEN Flux
Un convertidor sin servidor: el archivo nunca sale del ordenador, y el código es público para comprobarlo.


El mismo nivel de exigencia, para su web.
Auditoría gratuita de su web actual, presupuesto en 24 horas y un razonamiento por escrito, como el que acaba de leer. Pago en tres plazos sin intereses; ayudas locales verificadas antes de la firma.