Sésame
Un gestor de contraseñas que no puede leer sus contraseñas: la prueba era la arquitectura.
- Año
- 2026
- Stack
- React · TypeScript · Vite · WebAssembly · Supabase · Capacitor
- Diseño de producto
- Criptografía aplicada
- Desarrollo web y móvil
- Accesibilidad
- SEO

- todas las funciones incluidas
- 0 €
- legibles por el servidor
- 0 bytes
- plataformas: web, extensión, Android
- 3
- tipos de elementos en la caja fuerte
- 11
Lo que había que resolver.
El contexto
Sésame es un gestor de contraseñas gratuito, publicado por KAYZEN desde Lyon y distribuido con licencia GPL-3.0. Guarda credenciales, códigos 2FA, llaves de acceso, tarjetas, notas y documentos de identidad en una caja fuerte cifrada, sincronizada entre dispositivos y que se puede compartir en familia. Está disponible como aplicación web instalable, como extensión para Chrome, Edge y Firefox, y como aplicación Android.
La limitación
Un gestor de contraseñas exige la máxima confianza posible: guarda la llave de todo lo demás. Las ofertas gratuitas del mercado limitan la sincronización, el uso compartido o los códigos 2FA para empujar hacia la suscripción, y todas piden al usuario que crea al editor bajo palabra cuando afirma que no puede leer su caja fuerte. Hacía falta un producto gratuito sin funciones recortadas, y una promesa de confidencialidad que se sostuviera aunque uno no confíe en KAYZEN.
La respuesta
El cifrado se realiza en el dispositivo, antes de cualquier envío. La contraseña maestra nunca sale del dispositivo; de ella se deriva, mediante Argon2id, la clave que abre la caja fuerte. El servidor de sincronización solo almacena sobres cifrados que es incapaz de abrir. La gratuidad se deriva de la misma arquitectura: un servidor que se limita a conservar pequeños archivos cifrados apenas cuesta nada mantenerlo en funcionamiento.
Las puntuaciones registradas en la entrega.
Puntuaciones Lighthouse del sitio en producción. Las publicamos tal cual: cuando una es baja, su causa y su plan de corrección se explican más abajo en lugar de silenciarse.
Cada decisión de diseño, y su porqué.
Tranquilizar con claridad, no con oscuridad
Las herramientas de seguridad se visten casi todas de oscuro, a imagen del terminal. Sésame parte de un fondo blanco, un azul marino para los títulos y un único acento terracota para la acción: una caja fuerte que se abre diez veces al día debe ser legible antes que impresionante. El tema oscuro existe, a elección del usuario.
El precio en la primera pantalla
«0 € para siempre» figura en la maqueta de la cabecera, y la franja superior precisa «sin tarjeta bancaria, sin cuenta, sin publicidad». En un mercado donde lo gratuito suele ser un periodo de prueba, la gratuidad real es el argumento decisivo: tenía que leerse antes del primer desplazamiento.
Dejar su antiguo gestor en dos minutos
El principal freno no es el precio, sino la migración. Una página dedicada e importadores para 1Password, Bitwarden, KeePass, Proton Pass y las exportaciones CSV de Chrome, Edge, Firefox, Safari, LastPass y Dashlane, con una vista previa antes de importar: el usuario ve lo que va a entrar en su caja fuerte antes de confirmar.
Una tipografía compartida con la gama
Outfit para los títulos y Plus Jakarta Sans para el texto: las mismas familias que kayzen-lyon.com, servidas desde el propio dominio sin llamar a Google Fonts. Los productos de la casa se reconocen como una gama sin necesidad de un «by KAYZEN».
Paleta del proyecto
Tinta
#1F2937
Texto
Marino
#1F3B61
Títulos y logotipo
Terracota
#B7481F
Acción principal
Verde
#26704F
Confirmación, caja fuerte sincronizada
Sistema tipográfico
Titulares
Outfit 700
Texto de lectura
Plus Jakarta Sans 400
Las familias de kayzen-lyon.com, servidas desde el propio dominio: ninguna llamada a terceros, ni siquiera para las tipografías.
Lo que hay bajo el capó.
- React
- TypeScript
- Vite
- WebAssembly
- Supabase
- Capacitor
Argon2id, HKDF y después AES-256-GCM
La contraseña maestra pasa por Argon2id (64 MiB de memoria, 3 pasadas), ejecutado en WebAssembly, y después por HKDF para obtener una clave de cifrado de claves. Esta envuelve una clave de caja fuerte aleatoria de 256 bits, que cifra los datos con AES-256-GCM con un vector de inicialización nuevo en cada guardado. Por tanto, cambiar la contraseña maestra no obliga a volver a cifrar toda la caja fuerte.
Una sincronización de conocimiento cero
El servidor, alojado en la Unión Europea, solo recibe el sobre ya cifrado. Añadir un dispositivo requiere dos factores: un código de emparejamiento y la contraseña maestra; el código por sí solo no descifra nada, y la contraseña por sí sola no da acceso al servidor. La base de datos nunca se expone directamente: la seguridad a nivel de fila está activada sin ninguna política, y todo pasa por una función que limita la frecuencia de las peticiones y compara los secretos en tiempo constante.
Uso compartido familiar sin clave compartida
Cada miembro tiene su propio par de claves X25519. Una caja fuerte compartida se cifra una sola vez, y su clave se envuelve para cada miembro. Retirar a alguien desencadena una rotación de la clave de la caja fuerte: un antiguo miembro no puede leer lo que se añada después de su salida.
Una base de código, tres plataformas
El núcleo criptográfico es un módulo sin interfaz, probado por separado: vectores oficiales de la RFC 6238 para los códigos 2FA y pruebas contra la manipulación de la caja fuerte. El mismo núcleo da servicio a la aplicación web instalable (utilizable sin conexión), a la extensión Manifest V3 y a la aplicación Android empaquetada con Capacitor.
Una extensión que solo rellena cuando se le pide
La extensión nunca rellena un formulario por iniciativa propia: hace falta una acción explícita del usuario. El autorrelleno al cargar la página es precisamente lo que aprovechan los formularios invisibles inyectados en una página. También gestiona las llaves de acceso (passkeys, WebAuthn) y propone guardar unas credenciales tras iniciar sesión.
Cómo se hace encontrar la web.
Una página por intención
Seguridad, migración, instalación, novedades: cada pregunta que uno se plantea antes de cambiar de gestor tiene su propia página y su URL. «Dejar 1Password» y «gestor de contraseñas gratuito» son búsquedas distintas; una página única no habría captado ninguna.
SoftwareApplication y FAQ etiquetados
El marcado SoftwareApplication declara la categoría, los sistemas compatibles, la licencia y un precio de 0 €. Las preguntas frecuentes (por qué es gratuito, dónde se guardan las contraseñas, cómo sincronizar) llevan un marcado FAQPage: son las respuestas que retoman los buscadores y los asistentes.
El editor vinculado a la red KAYZEN
El grafo JSON-LD del sitio designa a KAYZEN como editor, con el mismo identificador que kayzen-lyon.com: buscadores y asistentes vinculan el producto a la agencia que lo diseñó.
Utilizable por todo el mundo.
Desde junio de 2025, la Ley Europea de Accesibilidad (European Accessibility Act) exige la accesibilidad digital a buena parte de los servicios en línea. La abordamos desde el diseño, no como un parche posterior.
WCAG 2.2 AA verificado en la aplicación
La aplicación supera los controles automáticos de axe en el nivel WCAG 2.2 AA sin ninguna infracción, en las pruebas de extremo a extremo. Paleta de comandos con teclado (Ctrl+K), atajos documentados, tema claro y oscuro.
La seguridad no debe excluir
Una contraseña copiada se borra del portapapeles a los 30 segundos por defecto, un plazo configurable. El borrado se anuncia en un mensaje que leen los lectores de pantalla («copiado · se borrará en 30 s») para que el usuario sepa por qué el portapapeles está vacío cuando quiere pegar.
Lo que se entregó.
- Inicio — promesa, demostración y comparativa
- Seguridad — el modelo de cifrado explicado
- Migrar — importar desde el antiguo gestor
- Instalar — aplicación, extensión, Android
- /app/ — la caja fuerte, instalable y utilizable sin conexión
- Aviso legal, privacidad, condiciones de uso, accesibilidad
El desarrollo del proyecto.
Núcleo criptográfico
Caja fuerte cifrada, códigos 2FA, generador, salud de las contraseñas, importadores; módulo probado sin interfaz.
Aplicación
Aplicación web instalable, utilizable sin conexión, con copia de seguridad cifrada y kit de emergencia.
Sincronización y uso compartido
Servidor de conocimiento cero en la UE, emparejamiento con dos factores, cajas fuertes familiares.
Extensión y móvil
Extensión para Chrome, Edge y Firefox con passkeys, aplicación Android.
Revisiones de seguridad
Cinco revisiones internas y sus correcciones; expediente preparado para una auditoría externa independiente.
Lo que nos preguntan a menudo.
Otros proyectos
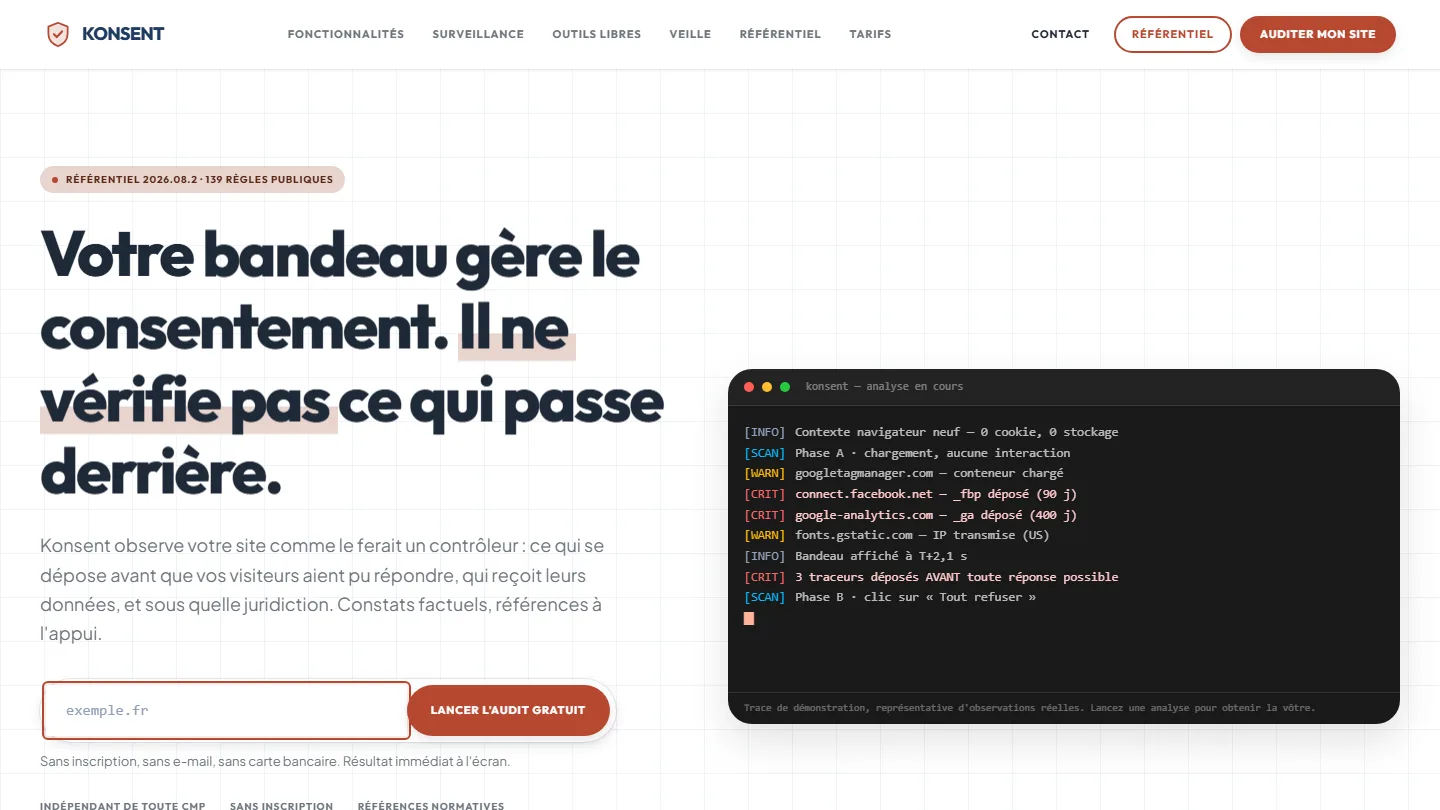 Cumplimiento del RGPD y SaaS
Konsent by Kayzen
Un proveedor de banners que audita banners es juez y parte: la independencia era el producto.
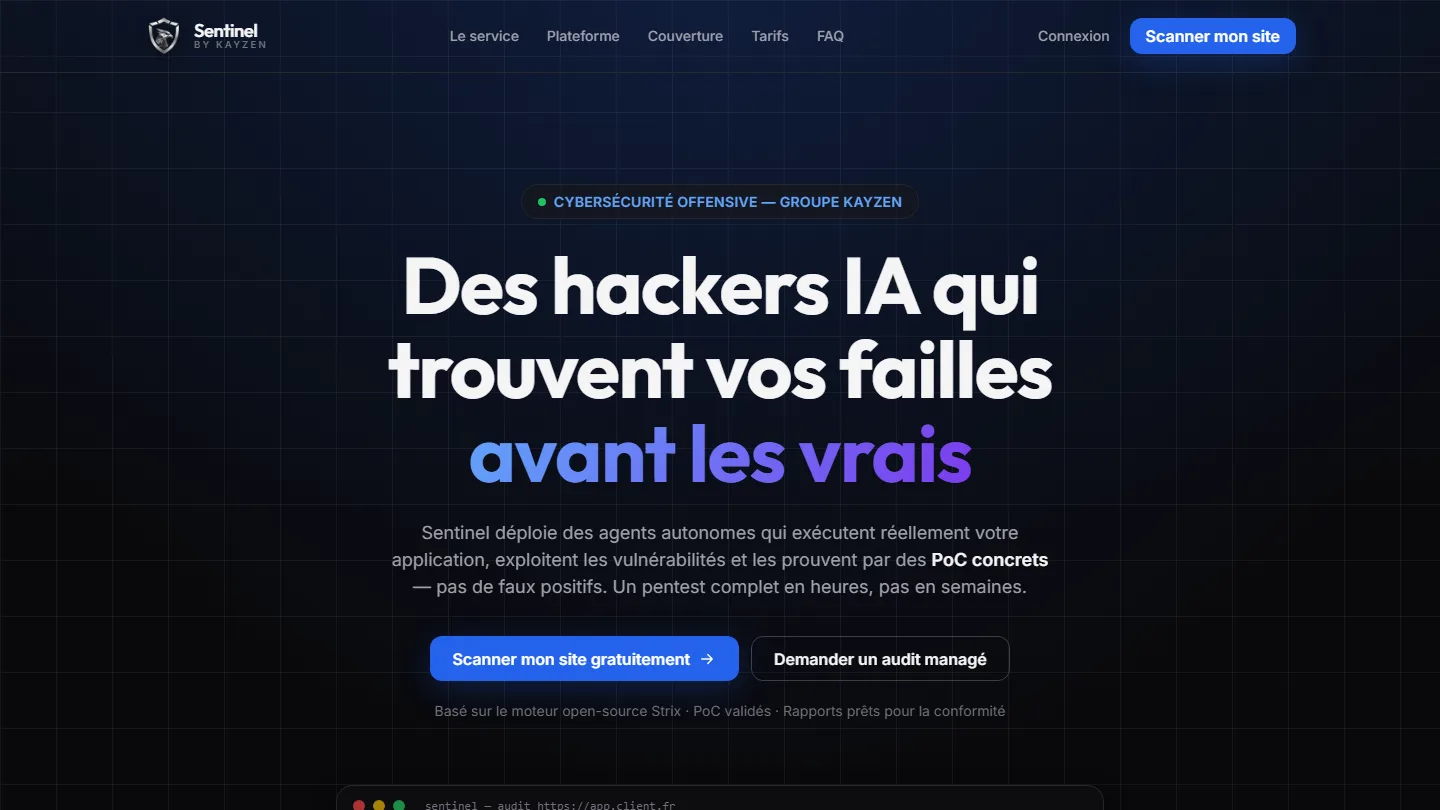 Ciberseguridad ofensiva y SaaS
Sentinel by Kayzen
Vender un producto de seguridad a ingenieros: cada afirmación tenía que poder demostrarse.
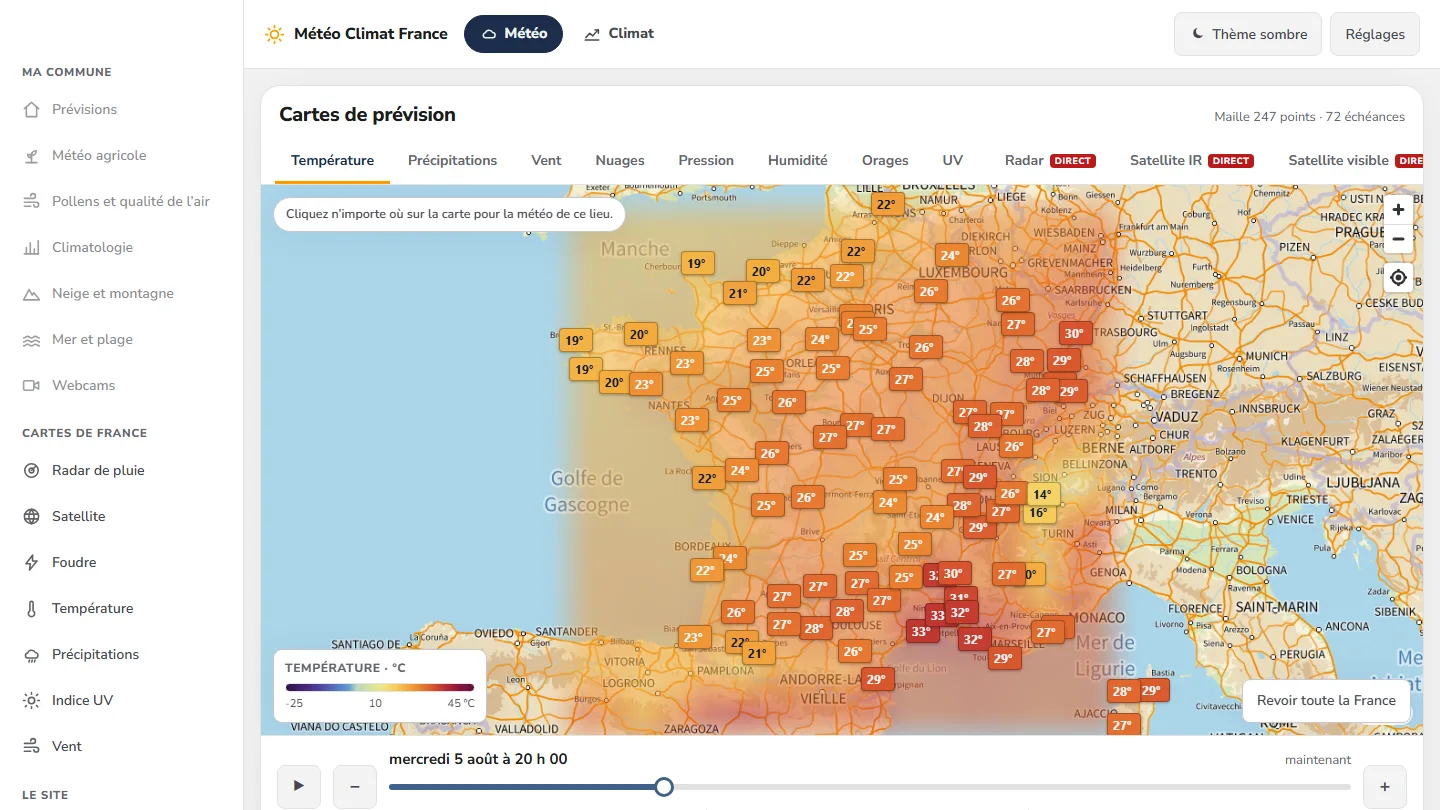 Datos y servicio meteorológico
Météo Climat France
358 páginas indexables, un mapa animado sobre 72 horizontes de previsión y ni una sola línea de framework.


El mismo nivel de exigencia, para su web.
Auditoría gratuita de su web actual, presupuesto en 24 horas y un razonamiento por escrito, como el que acaba de leer. Pago en tres plazos sin intereses; ayudas locales verificadas antes de la firma.